

Το FBI εξέδωσε προειδοποίηση για την πλατφόρμα Kali365, μια επικίνδυνη υπηρεσία phishing-as-a-service (PhaaS) που στοχεύει λογαριασμούς Microsoft 365 χρησιμοποιώντας προηγμένες τεχνικές παράκαμψης της πολυπαραγοντικής ταυτοποίησης (MFA). Η υπηρεσία εκμεταλλεύεται το νόμιμο σύστημα OAuth device code authentication της Microsoft για να κλέψει session tokens και να αποκτήσει πρόσβαση σε εταιρικούς λογαριασμούς χωρίς να χρειάζεται να υποκλέψει κωδικούς πρόσβασης.
Σύμφωνα με την ανακοίνωση του FBI, η Kali365 εμφανίστηκε για πρώτη φορά τον Απρίλιο του 2026 και διανέμεται μέσω καναλιών Telegram σε εγκληματίες που αναζητούν εύκολους τρόπους για να παραβιάσουν λογαριασμούς Micrοsoft 365. Η πλατφόρμα χρησιμοποιεί την τεχνική device code phishing, μια όλο και πιο δημοφιλή μέθοδο που εκμεταλλεύεται τη νόμιμη ροή OAuth 2.0 Device Authorization της Microsoft για να αποκτήσει πρόσβαση σε λογαριασμούς Microsoft Entra και Microsoft 365.
Δείτε επίσης: Η Apple ανταγωνίζεται τα Google Workspace και Microsοft 365 με νέα υπηρεσία email
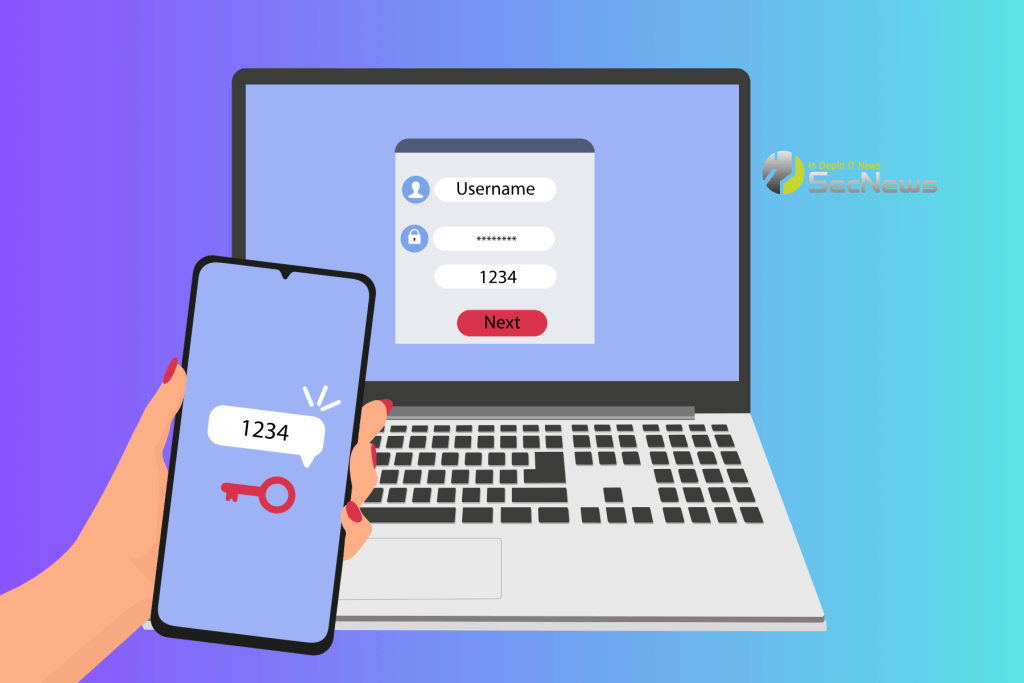
Αυτή η μέθοδος ταυτοποίησης δημιουργήθηκε αρχικά για να επιτρέπει σε συσκευές με περιορισμένες δυνατότητες input, όπως smart TV, συστήματα conference room, streaming devices, εκτυπωτές και IoT συσκευές, να ταυτοποιούνται μέσω άλλης συσκευής χρησιμοποιώντας έναν σύντομο κωδικό στο device code login portal της Microsoft (http://microsoft.com/devicelogin). Οι επιθέσεις λειτουργούν με τον εξής τρόπο: οι απατεώνες ξεκινούν τη διαδικασία device authorization για να δημιουργήσουν έναν κωδικό, στη συνέχεια εξαπατούν τα θύματα να τον εισάγουν στη σελίδα σύνδεσης της Microsoft μέσω phishing και social engineering.
Προηγμένες δυνατότητες της Kali365 και τεχνικές λεπτομέρειες
Το FBI προειδοποιεί ότι η Κali365 επιτρέπει ακόμα και σε hackers με λίγες γνώσεις να αποκτήσουν πρόσβαση σε προηγμένες δυνατότητες phishing, συμπεριλαμβανομένων AI-generated phishing lures, αυτοματοποιημένων templates καμπανιών, dashboards παρακολούθησης θυμάτων σε πραγματικό χρόνο και λειτουργικότητας καταγραφής tokens. Μόλις το θύμα εισάγει τον κωδικό και ολοκληρώσει το MFA, η Microsoft εκδίδει ένα OAuth access token που παρέχει στον επιτιθέμενο πλήρη πρόσβαση στον λογαριασμό του χωρίς να χρειάζεται να λύσει οποιαδήποτε MFA challenges.
Ερευνητές ασφάλειας από την Arctic Wolf ανέφεραν δραστηριότητα της Κali365 τον Απρίλιο αφού παρατήρησαν μια εκτεταμένη καμπάνια που στόχευε οργανισμούς παγκοσμίως. Οι ερευνητές είπαν ότι οι καμπάνιες στόχευαν κυρίως περιβάλλοντα Microsoft 365, χρησιμοποιώντας phishing emails που κατεύθυναν τα θύματα στo device code login portal της Microsoft, όπου άθελά τους εξουσιοδοτούσαν τους επιτιθέμενους να αποκτήσουν πρόσβαση στους λογαριασμούς τους. Οι hackers αποκτούν πλήρη πρόσβαση σε όλες τις εφαρμογές στις οποίες ο χρήστης έχει κανονικά πρόσβαση μέσω του single-sign-on λογαριασμού του, συμπεριλαμβανομένων Microsοft 365, Salesforce ή οποιασδήποτε άλλης cloud SaaS πλατφόρμας.
Δείτε επίσης: Η Microsoft διακόπτει malware code-signing υπηρεσία
Οι ερευνητές ανακάλυψαν ότι η Κali365 λειτουργεί ως επιχείρηση, με διαχειριστές που διαχειρίζονται την ανάπτυξη προϊόντων, μεταπωλητές που προωθούν την υπηρεσία σε άλλους threat actors και συνεργάτες που διεξάγουν επιθέσεις phishing. Η πλατφόρμα προσφέρει δύο ξεχωριστούς τρόπους επίθεσης, με τον πρώτο να είναι το device code phishing και τον δεύτερο να είναι μια λειτουργία adversary-in-the-middle (AitM) με το όνομα “Cookie Link”. Το Cookie Link διοχετεύει τα θύματα μέσω υποδομής που ελέγχεται από επιτιθέμενους και καταγράφει authenticated browser sessions, session cookies και tokens αφού οι στόχοι συνδεθούν και λύσουν MFA challenges.
Συστάσεις προστασίας
Το FBI συνιστά στις εταιρείες να περιορίσουν ή να μπλοκάρουν εντελώς device code authentication flows χρησιμοποιώντας Conditional Access policies όπου είναι δυνατόν. Επίσης, πρέπει να ελέγχουν την υπάρχουσα χρήση device code και να μπλοκάρουν authentication transfer policies που επιτρέπουν authentication sessions να μετακινούνται μεταξύ συσκευών. Η υπηρεσία επίσης παρότρυνε τους επηρεαζόμενους οργανισμούς να αναφέρουν περιστατικά στο Internet Crime Complaint Center και να διατηρήσουν phishing emails, ύποπτες πληροφορίες σύνδεσης και μη εξουσιοδοτημένες καταχωρήσεις συσκευών.

Οι οργανισμοί θα πρέπει επίσης να ενισχύσουν τις πολιτικές conditional access και να παρακολουθούν για ασυνήθιστη έκδοση tokens, ασυνήθιστες συνδέσεις και άγνωστες ενεργές συνεδρίες, καθώς η επίθεση μπορεί να παρακάμψει την MFA μόλις αποκτηθεί ένα έγκυρο token. Επιπλέον, οι ομάδες θα πρέπει να εκπαιδεύσουν τους χρήστες να μην εισάγουν κωδικούς επαλήθευσης εκτός αν έχουν σκόπιμα ξεκινήσει μια σύνδεση Microsoft, καθώς η επίθεση εξαρτάται από social engineering παρά από τεχνικές exploits.
Δείτε επίσης: Η Microsoft αποκαλύπτει την επίθεση Storm-2949 στο Cloud του Azure και Microsοft 365
Σύμφωνα με το BleepingComputer, αυτή η προειδοποίηση αποτελεί μέρος μιας ευρύτερης αύξησης στις επιθέσεις device code phishing που εκμεταλλεύονται νόμιμες διαδικασίες ταυτοποίησης.
🔑 Ασφαλίστε τους κωδικούς σας με Proton Pass
Password manager από την Proton — end-to-end κρυπτογράφηση, passkeys, ενσωματωμένο 2FA και παρακολούθηση για διαρροές των στοιχείων σας.
- ✔ Κρυπτογραφημένη αποθήκευση κωδικών & passkeys
- ✔ Ειδοποίηση αν κάποιος κωδικός σας διέρρευσε (Dark Web Monitoring)
- ✔ Δωρεάν έκδοση — σε όλες τις συσκευές
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
