

Κακόβουλοι παράγοντες εκμεταλλεύονται Milesight industrial cellular routers για να στέλνουν SMS μηνύματα στα πλαίσια μιας καμπάνιας smishing που στοχεύει χρήστες σε ευρωπαϊκές χώρες. Η καμπάνια είναι ενεργή τουλάχιστον από τον Φεβρουάριο του 2022.
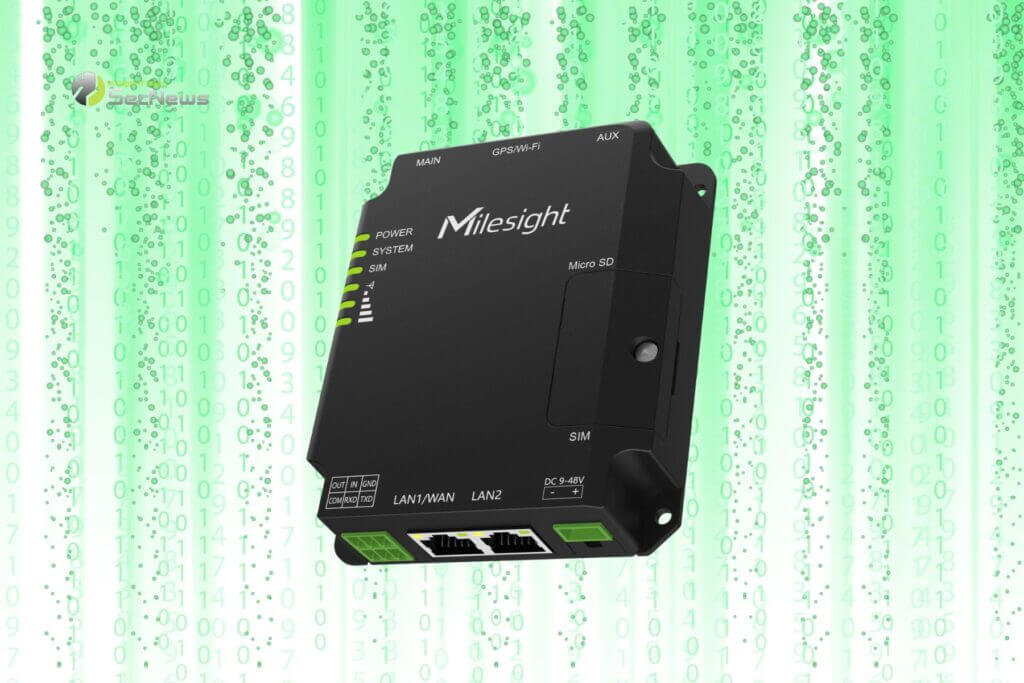
Η γαλλική εταιρεία κυβερνοασφάλειας SEKOIA ανέφερε ότι οι επιτιθέμενοι εκμεταλλεύονται το API του cellular router για να στέλνουν κακόβουλα SMS μηνύματα που περιέχουν phishing URLs. Οι καμπάνιες στοχεύουν κυρίως τη Σουηδία, την Ιταλία και το Βέλγιο, χρησιμοποιώντας URLs που μοιάζουν με κυβερνητικές πλατφόρμες καθώς και με τραπεζικούς, ταχυδρομικούς και τηλεπικοινωνιακούς παρόχους.
Εκμετάλλευση Milesight routers
Από τους 18.000 routers αυτού του τύπου, που είναι προσβάσιμοι στο δημόσιο διαδίκτυο, τουλάχιστον 572 εκτιμάται ότι είναι ευάλωτοι λόγω της έκθεσης των inbox/outbox APIs. Περίπου οι μισοί από τους αναγνωρισμένους ευάλωτους routers βρίσκονται στην Ευρώπη.
Δείτε επίσης: Επίθεση Battering RAM παρακάμπτει την Ασφάλεια Intel και AMD
Η SEKOIA δήλωσε: “Επιπλέον, το API επιτρέπει την ανάκτηση τόσο των εισερχόμενων όσο και των εξερχόμενων SMS μηνυμάτων, γεγονός που υποδεικνύει ότι η ευπάθεια έχει ενεργά εκμεταλλευτεί για τη διάδοση κακόβουλων SMS καμπανιών από τουλάχιστον τον Φεβρουάριο του 2022. Δεν υπάρχουν ενδείξεις για οποιαδήποτε προσπάθεια εγκατάστασης backdoor ή εκμετάλλευσης άλλων ευπαθειών στη συσκευή. Αυτό υποδηλώνει μια στοχευμένη προσέγγιση, ευθυγραμμισμένη ειδικά με τις επιχειρήσεις smishing του επιτιθέμενου“.

Οι επιτιθέμενοι πιστεύεται ότι εκμεταλλεύονται μια διορθωμένη (πλέον) ευπάθεια αποκάλυψης πληροφοριών, που επηρεάζει τους Milesight routers (CVE-2023-43261, βαθμολογία CVSS: 7.5). Αυτή η ευπάθεια αποκαλύφθηκε από τον ερευνητή ασφαλείας Bipin Jitiya ακριβώς πριν από δύο χρόνια. Λίγες εβδομάδες αργότερα, η VulnCheck αποκάλυψε ότι η ευπάθεια μπορεί να έχει χρησιμοποιηθεί σε επιθέσεις (λίγο μετά τη δημόσια αποκάλυψη).
Περαιτέρω έρευνα αποκάλυψε ότι ορισμένοι από τους industrial routers εκθέτουν λειτουργίες σχετικές με SMS, όπως η αποστολή μηνυμάτων ή η προβολή ιστορικού SMS, χωρίς να απαιτείται καμία μορφή ταυτοποίησης.
Δείτε επίσης: MatrixPDF: Νέο kit μετατρέπει PDF σε phishing και malware δολώματα
Οι επιθέσεις πιθανότατα περιλαμβάνουν μια αρχική φάση επικύρωσης, όπου οι κακόβουλοι παράγοντες προσπαθούν να επαληθεύσουν αν ένας συγκεκριμένος router μπορεί να στείλει SMS μηνύματα στοχεύοντας έναν αριθμό τηλεφώνου υπό τον έλεγχό τους. Η SEKOIA σημείωσε περαιτέρω ότι το API θα μπορούσε επίσης να είναι δημόσια προσβάσιμο λόγω λανθασμένων ρυθμίσεων, καθώς ορισμένοι routers έχουν βρεθεί να τρέχουν πιο πρόσφατες εκδόσεις λογισμικού που δεν είναι ευάλωτες στο CVE-2023-43261.
Τα phishing URLs που διανέμονται με αυτή τη μέθοδο περιλαμβάνουν JavaScript που ελέγχει αν η σελίδα παραβιάζεται από κινητή συσκευή, πριν προσφέρει το κακόβουλο περιεχόμενο, το οποίο προτρέπει τους χρήστες να ενημερώσουν τις τραπεζικές τους πληροφορίες για υποτιθέμενη επιστροφή χρημάτων.
Επιπλέον, ένα από τα domains που χρησιμοποιήθηκαν στις καμπάνιες μεταξύ Ιανουαρίου και Απριλίου 2025 – jnsi[.]xyz – περιλαμβάνει JavaScript κώδικα για την απενεργοποίηση των ενεργειών δεξιού κλικ και των εργαλείων εντοπισμού σφαλμάτων του προγράμματος περιήγησης (σε μια προσπάθεια να παρεμποδίσει τις προσπάθειες ανάλυσης). Ορισμένες από τις σελίδες έχουν επίσης βρεθεί να καταγράφουν τις συνδέσεις των επισκεπτών σε ένα Telegram bot που ονομάζεται GroozaBot, το οποίο λειτουργεί από έναν παράγοντα με το όνομα “Gro_oza“, που φαίνεται να μιλάει τόσο αραβικά όσο και γαλλικά.
Δείτε επίσης: Android banking trojan χρησιμοποιεί VNC server για remote έλεγχο συσκευών

Η SEKOIA κατέληξε: “Οι καμπάνιες smishing φαίνεται να έχουν διεξαχθεί μέσω της εκμετάλλευσης ευάλωτων cellular routers – ένας σχετικά απλός, αλλά αποτελεσματικός, τρόπος παράδοσης. Αυτές οι συσκευές είναι ιδιαίτερα ελκυστικές για κακόβουλους παράγοντες καθώς επιτρέπουν την αποκεντρωμένη διανομή SMS σε πολλές χώρες, δυσκολεύοντας τόσο την ανίχνευση όσο και τις προσπάθειες κατάργησης“.
Η εκμετάλλευση συσκευών βιομηχανικού IoT για μαζικό smishing υπογραμμίζει μια αλλαγή στρατηγικής: αντί να στοχεύουν άμεσα δίκτυα χρηστών, οι δράστες υιοθετούν «πλατφόρμες παράδοσης» — εύκολα προσαρμόσιμες — που πολλαπλασιάζουν την εμβέλεια των επιθέσεων και συγκαλύπτουν την προέλευση. Για οργανισμούς αυτό σημαίνει ότι η ασφάλεια πρέπει να επεκταθεί πέρα από endpoints: απομόνωση του management plane των routers, απενεργοποίηση μη απαραίτητων APIs, επιβολή ισχυρής πρόσβασης και τακτικό auditing των ρυθμίσεων. Παράλληλα, πάροχοι κινητής και SIEM πλατφόρμες πρέπει να ενσωματώσουν κανόνες ανίχνευσης για ασυνήθιστα μοτίβα SMS και outbound flows. Τέλος, επιχειρήσεις πρέπει να ενημερώνουν προσωπικό και πελάτες για smishing τεχνικές και να εφαρμόζουν διαδικασίες γρήγορης ανάκλησης και απομόνωσης μολυσμένων συσκευών.
🔑 Ασφαλίστε τους κωδικούς σας με Proton Pass
Password manager από την Proton — end-to-end κρυπτογράφηση, passkeys, ενσωματωμένο 2FA και παρακολούθηση για διαρροές των στοιχείων σας.
- ✔ Κρυπτογραφημένη αποθήκευση κωδικών & passkeys
- ✔ Ειδοποίηση αν κάποιος κωδικός σας διέρρευσε (Dark Web Monitoring)
- ✔ Δωρεάν έκδοση — σε όλες τις συσκευές
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
