

Μια διεθνής επιχείρηση επιβολής του νόμου έκλεισε την AVCheck, μια διαδικτυακή υπηρεσία που χρησιμοποιούσαν κυβερνοεγκληματίες για να δοκιμάζουν αν το κακόβουλο λογισμικό τους εντοπίζεται από antivirus (πριν το χρησιμοποιήσουν σε πραγματικές επιθέσεις).
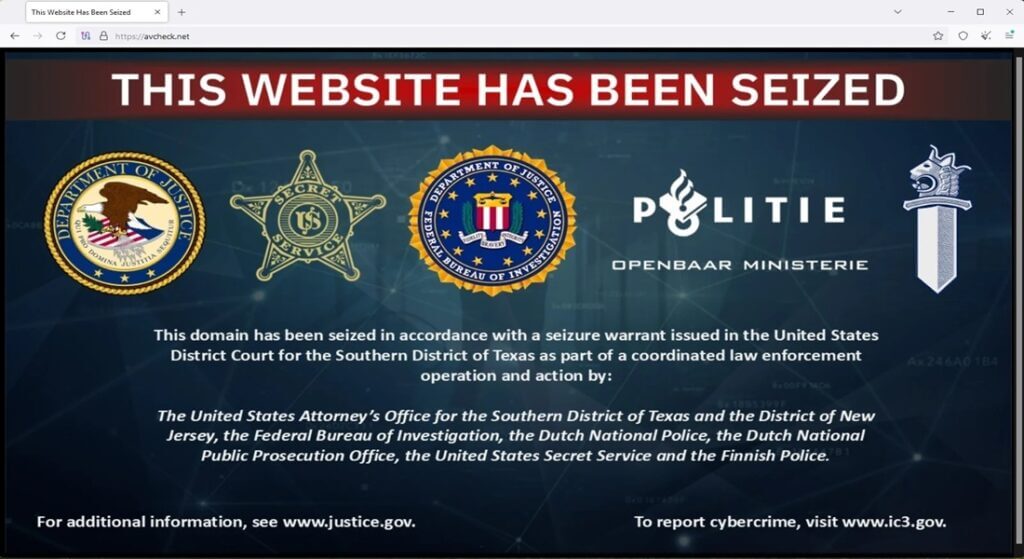
Η επίσημη ιστοσελίδα της πλατφόρμας, avcheck.net, έχει πλέον αντικατασταθεί από ένα banner κατάσχεσης, φέροντας τα λογότυπα του Υπουργείου Δικαιοσύνης των ΗΠΑ, του FBI, της Μυστικής Υπηρεσίας και της Ολλανδικής Αστυνομίας (Politie).
Σύμφωνα με ανακοίνωση των ολλανδικών αρχών, η AVCheck θεωρούνταν μία από τις μεγαλύτερες υπηρεσίες CAV (Counter AntiVirus) διεθνώς, διευκολύνοντας τη δοκιμή της απόκρυψης κακόβουλου λογισμικού από τα εργαλεία ασφάλειας. Η χρήση της από εγκληματίες του κυβερνοχώρου είχε ως στόχο να διασφαλίσει ότι οι επιθέσεις τους θα περνούσαν απαρατήρητες από τα θύματα.
Δείτε επίσης: APT41 – ToughProgress malware: Κατάχρηση Google Calendar για C2 σκοπούς
«Η παύση λειτουργίας του AVCheck αποτελεί ένα κρίσιμο βήμα στην καταπολέμηση του οργανωμένου κυβερνοεγκλήματος», δήλωσε ο Matthijs Jaspers από την Politie. «Με τέτοιες ενέργειες σταματάμε τους κυβερνοεγκληματίες πριν καν ξεκινήσουν τις επιθέσεις τους, προστατεύοντας παράλληλα μελλοντικά θύματα».
Κατά τη διάρκεια των ερευνών, οι αρχές εντόπισαν συνδέσμους ανάμεσα στη διαχείριση του AVCheck και δύο υπηρεσίες crypting: τις Cryptor.biz και Crypt.guru. Η πρώτη έχει επίσης κατασχεθεί, ενώ η δεύτερη έχει τεθεί εκτός λειτουργίας. Οι εν λόγω υπηρεσίες χρησιμοποιούνται για να αποκρύπτουν τον πραγματικό χαρακτήρα των κακόβουλων λογισμικών, κάνοντάς τα δυσδιάκριτα για τα antivirus. Η συνδυαστική χρήση crypting υπηρεσιών και εργαλείων τύπου AVCheck αποτελεί πάγια τακτική στο οπλοστάσιο των κυβερνοεγκληματιών.
Πριν από την επίσημη κατάσχεση, οι αρχές είχαν αναρτήσει μια πλαστή σελίδα σύνδεσης στην ιστοσελίδα της AVCheck, προειδοποιώντας τους χρήστες για τις νομικές συνέπειες που συνεπάγεται η χρήση της υπηρεσίας.
Η διάλυση της υπηρεσίας AVCheck και των συναφών πλατφορμών crypting αποτελεί κομβική νίκη κατά του οργανωμένου κυβερνοεγκλήματος, σύμφωνα με ανακοίνωση του Υπουργείου Δικαιοσύνης των ΗΠΑ, που δημοσιοποιήθηκε στις 27 Μαΐου 2025.
Δείτε επίσης: Νέο αυτοδιαδιδόμενο malware μολύνει τα Docker Containers
«Οι εγκληματίες του κυβερνοχώρου δεν δημιουργούν απλώς κακόβουλο λογισμικό, αλλά το τελειοποιούν για μέγιστη καταστροφή», δήλωσε ο ειδικός πράκτορας του FBI, Douglas Williams. Όπως τόνισε, οι επιτιθέμενοι εκμεταλλεύονταν τις υπηρεσίες CAV για να προσαρμόσουν το κακόβουλο λογισμικό τους, διασφαλίζοντας ότι θα ξεφύγει από τα πιο προηγμένα συστήματα ασφάλειας, θα αποφύγει την ανίχνευση και θα προκαλέσει εκτεταμένη ζημιά.
Η έρευνα που οδήγησε στην εξάρθρωση του AVCheck περιλάμβανε μυστική επιχείρηση, κατά την οποία πράκτορες προσποιήθηκαν ότι είναι πελάτες και πραγματοποίησαν αγορές από τις παράνομες υπηρεσίες. Αυτή η τακτική επέτρεψε στις αρχές να αποκτήσουν στοιχεία για τη λειτουργία της πλατφόρμας και να επιβεβαιώσουν τον εγκληματικό της χαρακτήρα.
Όπως αναφέρεται στην επίσημη ανακοίνωση του Υπουργείου Δικαιοσύνης, οι ερευνητές ανέλυσαν δεδομένα, μεταξύ των οποίων και email επικοινωνίας, αποκαλύπτοντας άμεσες συνδέσεις με γνωστές συμμορίες ransomware που έχουν στοχοποιήσει τόσο αμερικανικούς όσο και διεθνείς οργανισμούς.
Η δράση εντάσσεται στην ευρύτερη Operation Endgame, μια διεθνή εκστρατεία καταστολής του ψηφιακού εγκλήματος που έχει ήδη οδηγήσει στην κατάσχεση περισσότερων από 300 διακομιστών και 650 domains που χρησιμοποιούνταν για τη διευκόλυνση επιθέσεων ransomware.
Στο πλαίσιο της ίδιας επιχείρησης, έχουν προηγουμένως διακοπεί οι υποδομές κακόβουλων λογισμικών όπως το Danabot και το Smokeloader, δύο από τα πλέον διαδεδομένα εργαλεία στην εργαλειοθήκη των κυβερνοεγκληματιών.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Δείτε επίσης: Google Ads διαδίδουν malware μέσω ψεύτικου Homebrew Site
Η επιχείρηση αυτή δεν εξαλείφει το κυβερνοέγκλημα, αλλά χτυπά σε κρίσιμα στοιχεία της αλυσίδας επιθέσεων και συγκεκριμένα στην υποδομή. Αντί να κυνηγούν μόνο τα “κακόβουλα payloads”, οι αρχές έβαλαν στο στόχαστρο τις δοκιμαστικές πλατφόρμες που τα βοηθούν να περάσουν απαρατήρητα. Πρόκειται για ένα στρατηγικό πλήγμα σε ένα υπόγειο οικοσύστημα που μέχρι τώρα λειτουργούσε με σχετική ατιμωρησία.
Ταυτόχρονα, η σύμπραξη ΗΠΑ, FBI, Ολλανδικής αστυνομίας και άλλων φορέων δείχνει ότι το κυβερνοέγκλημα δεν αντιμετωπίζεται πια μεμονωμένα — χρειάζεται συντονισμένη παγκόσμια δράση.
Πηγή: www.bleepingcomputer.com
