

Παρά το γεγονός ότι η Oracle αρνήθηκε την παραβίαση των Oracle Cloud federated SSO login servers και την κλοπή δεδομένων λογαριασμού 6 εκατομμυρίων ατόμων, πολλοί πελάτες της φαίνεται να έχουν επιβεβαιώσει ότι τα δεδομένα που κοινοποιήθηκαν από τους επιτιθέμενους είναι έγκυρα.
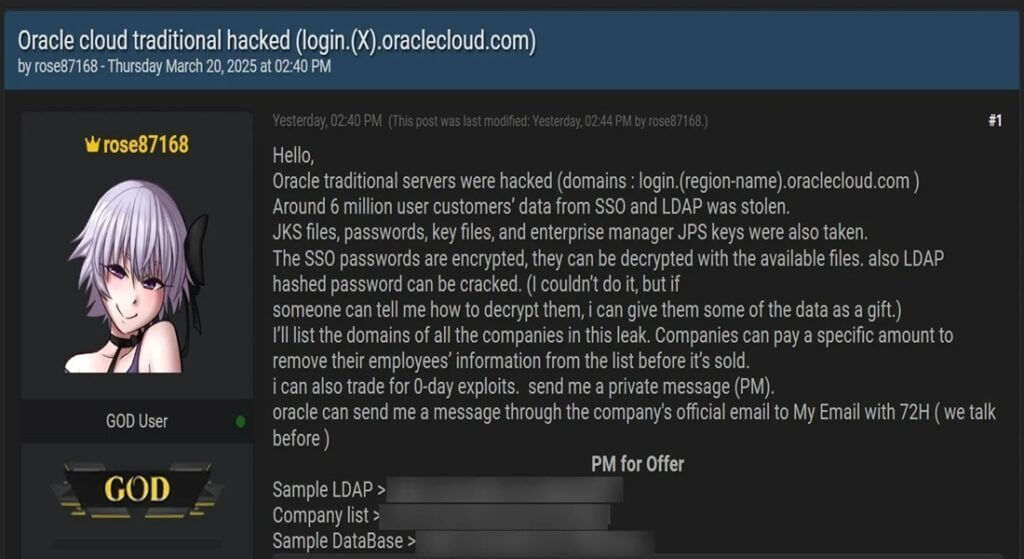
Την περασμένη εβδομάδα, ένα άτομο με το όνομα «rose87168» ισχυρίστηκε ότι παραβίασε Oracle Cloud servers και άρχισε να πουλά δεδομένα ελέγχου ταυτότητας και κρυπτογραφημένους κωδικούς πρόσβασης 6 εκατομμυρίων χρηστών. Ο rose87168 είπε, επίσης, ότι οι κλεμμένοι κωδικοί πρόσβασης SSO και LDAP θα μπορούσαν να αποκρυπτογραφηθούν μέσω των πληροφοριών που βρίσκονταν στα κλεμμένα αρχεία.
Δημοσιεύτηκαν πολλά αρχεία κειμένου που αποτελούνταν από μια βάση δεδομένων, δεδομένα LDAP και μια λίστα με 140.621 domains για εταιρείες και κυβερνητικές υπηρεσίες.
Δείτε επίσης: Η ομάδα ransomware Arkana λέει ότι παραβίασε την WideOpenWest
Σύμφωνα με το BleepingComputer, ο επιτιθέμενος μοιράστηκε μαζί του μια διεύθυνση URL Archive.org για ένα αρχείο κειμένου που φιλοξενείται στον διακομιστή “login.us2.oraclecloud.com” (περιείχε τη διεύθυνση email του). Αυτό το αρχείο υποδεικνύει ότι ο επιτιθέμενος θα μπορούσε να δημιουργήσει αρχεία στον διακομιστή της Oracle.
Από τη μεριά της, η Oracle αρνήθηκε την παραβίαση του Oracle Cloud: “Δεν υπήρξε παραβίαση του Oracle Cloud. Τα δημοσιευμένα credentials δεν είναι για το Oracle Cloud. Κανένας πελάτης του Oracle Cloud δεν αντιμετώπισε παραβίαση ούτε έχασε δεδομένα“, δήλωσε η εταιρεία στο BleepingComputer την περασμένη Παρασκευή.
Ωστόσο, εκπρόσωποι εταιρειών των οποίων τα δεδομένα διέρρευσαν, επιβεβαίωσαν την αυθεντικότητα των πληροφοριών. Οι εταιρείες δήλωσαν ότι τα LDAP display names, οι διευθύνσεις ηλεκτρονικού ταχυδρομείου, τα ονόματα και άλλες πληροφορίες ταυτοποίησης ανήκαν σε αυτές.
Σύμφωνα με το BleepingComputer, ο επιτιθέμενος επικοινώνησε με το email ασφαλείας της Oracle (secalert_us@oracle.com) για να αναφέρει ότι παραβίασε τους διακομιστές της.
“Έχω ψάξει στην υποδομή του πίνακα ελέγχου του cloud και βρήκα μια τεράστια ευπάθεια που μου έδωσε πλήρη πρόσβαση σε πληροφορίες για 6 εκατομμύρια χρήστες“, αναφέρει το email που είδε το BleepingComputer.
Δείτε επίσης: Η Coinbase ήταν ο στόχος των παραβιάσεων του GitHub Actions
Επίσης, ένα άλλο email thread φέρεται να κοινοποιήθηκε στο BleepingComputer. Αυτό δείχνει μια επικοινωνία μεταξύ του επιτιθέμενου και κάποιου που χρησιμοποιεί μια διεύθυνση email ProtonMail που ισχυρίζεται ότι είναι από την Oracle. Ωστόσο, δεν είναι επιβεβαιωμένο σε ποιον ανήκε αυτό το email.
Σε αυτήν την ανταλλαγή μηνυμάτων, ο επιτιθέμενος λέει ότι κάποιος από την Oracle με μια διεύθυνση @proton.me του είπε ότι “Λάβαμε τα email σας. Ας χρησιμοποιήσουμε αυτό το email για όλες τις επικοινωνίες από εδώ και στο εξής. Ενημερώστε με όταν το λάβετε“.
Η εταιρεία κυβερνοασφάλειας Cloudsek βρήκε επίσης μια διεύθυνση URL Archive.org που δείχνει ότι ο διακομιστής “login.us2.oraclecloud.com” εκτελούσε το Oracle Fusion Middleware 11g από τις 17 Φεβρουαρίου 2025. Έκτοτε, η Oracle έθεσε αυτόν τον διακομιστή εκτός σύνδεσης μετά τις ειδήσεις για την υποτιθέμενη παραβίαση. Αυτή η έκδοση του λογισμικού ήταν ευάλωτη σε μια ευπάθεια (CVE-2021-35587), που επέτρεπε σε μη επιβεβαιωμένους εισβολείς να παραβιάσουν το Oracle Access Manager. Ο επιτιθέμενος λέει ότι χρησιμοποίησε αυτή την ευπάθεια για την παραβίαση των διακομιστών της Oracle.
Αυτή η κατάσταση δείχνει πόσο κρίσιμο είναι να υπάρχει διαφάνεια και υπευθυνότητα στις ανακοινώσεις των εταιρειών σχετικά με την ασφάλεια των δεδομένων. Η Oracle αρνείται την παραβίαση, όμως το BleepingComputer λέει ότι έχει επικοινωνήσει με εταιρείες – πελάτες της Oracle που έχουν επιβεβαιώσει την εγκυρότητα των κλεμμένων δεδομένων.
Δείτε επίσης: Η Ένωση Εκπαιδευτικών της Πενσυλβάνια θύμα παραβίασης δεδομένων
Αν τα στοιχεία είναι αληθινά, αυτό σημαίνει πως είτε η Oracle δεν έχει πλήρη εικόνα της παραβίασης είτε επιλέγει να διαχειριστεί την κατάσταση με διαφορετικό τρόπο, αποφεύγοντας μια άμεση παραδοχή. Σε κάθε περίπτωση, οι χρήστες και οι εταιρείες που ενδέχεται να επηρεάζονται πρέπει να αναλάβουν δράση, όπως να αλλάξουν διαπιστευτήρια και να ενεργοποιήσουν επιπλέον μέτρα ασφαλείας (π.χ. MFA).
Οι εταιρείες συχνά επιλέγουν να διαχειριστούν τέτοιες κρίσεις προσεκτικά, αλλά αν ισχύει η παραβίαση, η έλλειψη διαφάνειας μπορεί να υπονομεύσει την εμπιστοσύνη των πελατών.
Πηγή: www.bleepingcomputer.com
