

Μια κρίσιμη ευπάθεια στο MAX webhook του cc-connect επιτρέπει σε απομακρυσμένο εισβολέα να πλαστογραφήσει εισερχόμενο μήνυμα και να εμφανιστεί ως εξουσιοδοτημένος χρήστης. Το κενό αφορά εγκαταστάσεις που έχουν ενεργοποιήσει τη λειτουργία webhook χωρίς μυστικό επαλήθευσης και εκθέτουν τον δέκτη στο διαδίκτυο. Η CVE-2026-108549 βαθμολογείται με 9,2/10 κατά CVSS 4.0 (δελτίο VulnCheck).
Το cc-connect είναι λογισμικό ανοικτού κώδικα που συνδέει τοπικούς βοηθούς προγραμματισμού, όπως Claude Code, Cursor, Gemini CLI και Codex, με εφαρμογές ανταλλαγής μηνυμάτων. Έτσι, ένας διακομιστής που δέχεται μηνύματα από το MAX μπορεί να τα προωθεί στον βοηθό που έχει ρυθμίσει ο διαχειριστής (σελίδα του έργου).
Το δελτίο VulnCheck, που δημοσιεύθηκε στις 10 Οκτωβρίου 2026, κατατάσσει ως ευάλωτες τις εκδόσεις του cc-connect έως και την 1.5.0 και χαρακτηρίζει την ευπάθεια κρίσιμη. Η βαθμολογία 9,2/10 αφορά τις συνέπειες που μπορεί να έχει μια επιτυχής επίθεση στο συγκεκριμένο σενάριο. Δεν σημαίνει ότι κινδυνεύει κάθε εγκατάσταση: απαιτούνται συγκεκριμένες ρυθμίσεις και δυνατότητα πρόσβασης στον δέκτη (τεχνικά στοιχεία της ευπάθειας).
Πώς λειτουργεί η ευπάθεια στο MAX webhook
Το MAX webhook είναι ο διαδικτυακός δέκτης συμβάντων που προωθεί μηνύματα προς το cc-connect. Ο κίνδυνος εμφανίζεται όταν έχει οριστεί διεύθυνση webhook, αλλά δεν έχει συμπληρωθεί η παράμετρος webhook_secret. Επιπλέον, ο δέκτης πρέπει να είναι προσβάσιμος από τον πιθανό επιτιθέμενο, απευθείας ή μέσω διακομιστή μεσολάβησης, όπως περιγράφει η αναφορά ασφαλείας.
Στον κώδικα της έκδοσης 1.5.0, ο έλεγχος του μυστικού εκτελείται μόνο όταν αυτό έχει οριστεί. Αν η ρύθμιση είναι κενή, η συνάρτηση που δέχεται τα αιτήματα webhook τα αποδέχεται χωρίς αυτή την επιβεβαίωση (σχετικός κώδικας). Η αναφορά περιγράφει πώς ένας εισβολέας μπορεί να στείλει μήνυμα με αυθαίρετο αναγνωριστικό αποστολέα.
Το cc-connect χρησιμοποιεί το αναγνωριστικό αποστολέα για να εφαρμόσει τους κανόνες allow_from και admin_from. Ένα πλαστό μήνυμα μπορεί να εκληφθεί ως προερχόμενο από εγκεκριμένο λογαριασμό και να ενεργοποιήσει εντολές που έχουν επιτραπεί σε αυτόν, σύμφωνα με την αναφορά του ερευνητή.
Το δελτίο VulnCheck αναφέρει και τη δυνατότητα χρήσης της εντολής /shell, εφόσον αυτή είναι διαθέσιμη στον λογαριασμό που πλαστογραφείται. Ο ουσιαστικός κίνδυνος δεν είναι ένα απλό ανεπιθύμητο μήνυμα: αφορά τις εντολές που μπορεί να εκτελέσει ένας βοηθός προγραμματισμού με τα δικαιώματα που του έχουν παραχωρηθεί (δελτίο ευπάθειας).
Η ευπάθεια δεν απαιτεί από τον χρήστη να ανοίξει σύνδεσμο, αλλά προϋποθέτει πρόσβαση στο εκτεθειμένο σημείο λήψης. Το δελτίο χαρακτηρίζει αυξημένη την πολυπλοκότητα της επίθεσης και αναφέρει ότι δεν απαιτείται προηγούμενη σύνδεση. Δεν τεκμηριώνει, ωστόσο, ενεργή εκμετάλλευση ή τον αριθμό των εγκαταστάσεων που έχουν επηρεαστεί (VulnCheck).
Δείτε επίσης: AI coding agents εκθέτουν χιλιάδες εταιρικές εικόνες σε δημόσια GitHub
Ποιες ρυθμίσεις αυξάνουν τον κίνδυνο
Η συγκεκριμένη αδυναμία δεν επηρεάζει με τον ίδιο τρόπο όλες τις εγκαταστάσεις. Όσοι χρησιμοποιούν διαφορετικό τρόπο σύνδεσης, χωρίς ενεργό MAX webhook, δεν φαίνεται να εμπίπτουν στο συγκεκριμένο σενάριο. Αντίστοιχα, όταν έχει οριστεί μυστικό, ο κώδικας ελέγχει το αντίστοιχο στοιχείο του αιτήματος και απορρίπτει τιμές που δεν συμφωνούν.
Οι διαχειριστές πρέπει να ελέγξουν αν το webhook_url είναι ενεργό και αν η τιμή του webhook_secret είναι κενή. Χρειάζεται επίσης να επιβεβαιώσουν ότι ο αντίστροφος διακομιστής μεσολάβησης προωθεί σωστά την επικεφαλίδα με το μυστικό και ότι η θύρα του webhook δεν είναι ανοιχτή σε μη έμπιστες διευθύνσεις.
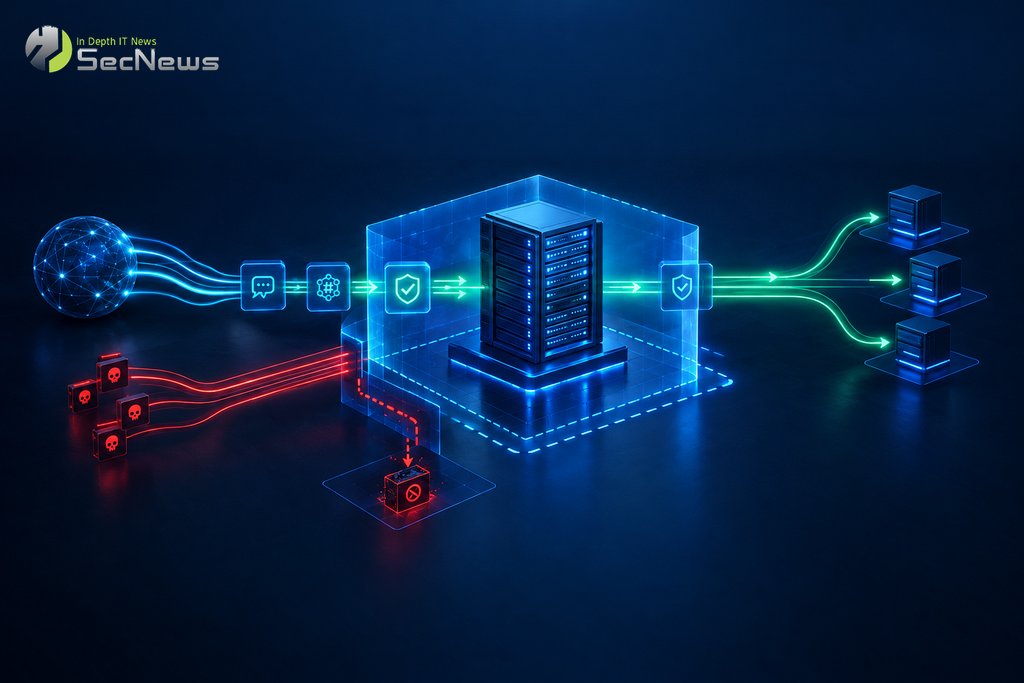
Μέχρι να κυκλοφορήσει επιβεβαιωμένη διόρθωση, η ασφαλέστερη προσωρινή επιλογή είναι να οριστεί ισχυρό, μοναδικό μυστικό και να περιοριστεί η πρόσβαση στο webhook μέσω τείχους προστασίας ή ιδιωτικού δικτύου. Αν αυτό δεν είναι εφικτό, οι διαχειριστές μπορούν να απενεργοποιήσουν προσωρινά τη λειτουργία και να χρησιμοποιήσουν εναλλακτικό τρόπο σύνδεσης.
Ένα ισχυρό μυστικό δεν υποκαθιστά τον περιορισμό πρόσβασης. Η έκθεση του webhook σε ολόκληρο το διαδίκτυο δίνει σε πιθανούς επιτιθέμενους τη δυνατότητα να δοκιμάσουν το σημείο εισόδου, ενώ η χρήση του MAX ως μοναδικού ελέγχου ταυτότητας δεν αρκεί όταν ο δέκτης δεν επαληθεύει την προέλευση των αιτημάτων.
Η διόρθωση παραμένει υπό εξέταση
Το αίτημα αλλαγής #1969 προτείνει το cc-connect να μην ξεκινά σε λειτουργία MAX webhook χωρίς μυστικό, εκτός αν ο διαχειριστής ενεργοποιήσει ρητά μη ασφαλή επιλογή. Η πρόταση παραμένει ανοιχτή και δεν εμφανίζεται ως συγχωνευμένη κατά τον έλεγχο του σχετικού αιτήματος στο GitHub.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Συνεπώς, οι διαχειριστές δεν πρέπει να θεωρήσουν ότι η ενημέρωση έχει ήδη ενσωματωθεί σε σταθερή έκδοση. Πριν από αναβάθμιση, χρειάζεται να ελέγξουν τις σημειώσεις έκδοσης του έργου και να επιβεβαιώσουν ότι η αλλαγή για το MAX webhook περιλαμβάνεται πράγματι στην έκδοση που εγκαθιστούν.
Η τεχνική ομάδα του SecNews προτείνει να αντιμετωπίζεται κάθε δημόσια διεύθυνση webhook ως σημείο ελέγχου με δικαιώματα: να προστατεύεται με μυστικό, να περιορίζεται σε έμπιστες πηγές και να μην αποκτά περισσότερα δικαιώματα από όσα χρειάζεται. Οι συγκεκριμένες ενέργειες μειώνουν τον κίνδυνο μέχρι να υπάρξει επιβεβαιωμένη έκδοση διόρθωσης.
Δείτε επίσης: Ευπάθεια OpenClaw: Κρίσιμο κενό στο Google Meet επιτρέπει RCE
Δείτε επίσης: OpenAI Codex: Δύο παραβιάσεις του ορίου sandbox
