

Ένα SMS που υποτίθεται ότι προέρχεται από την τράπεζά σου μπορεί να φαίνεται απολύτως αυθεντικό. Το μήνυμα μπορεί να χρησιμοποιεί το λογότυπο της τράπεζας, επαγγελματική γλώσσα και ένα link που μοιάζει με πραγματική σελίδα σύνδεσης. Στην πραγματικότητα, όμως, μπορεί να αποτελεί μέρος μιας smishing επίθεσης, δηλαδή μιας μορφής phishing που πραγματοποιείται μέσω SMS.
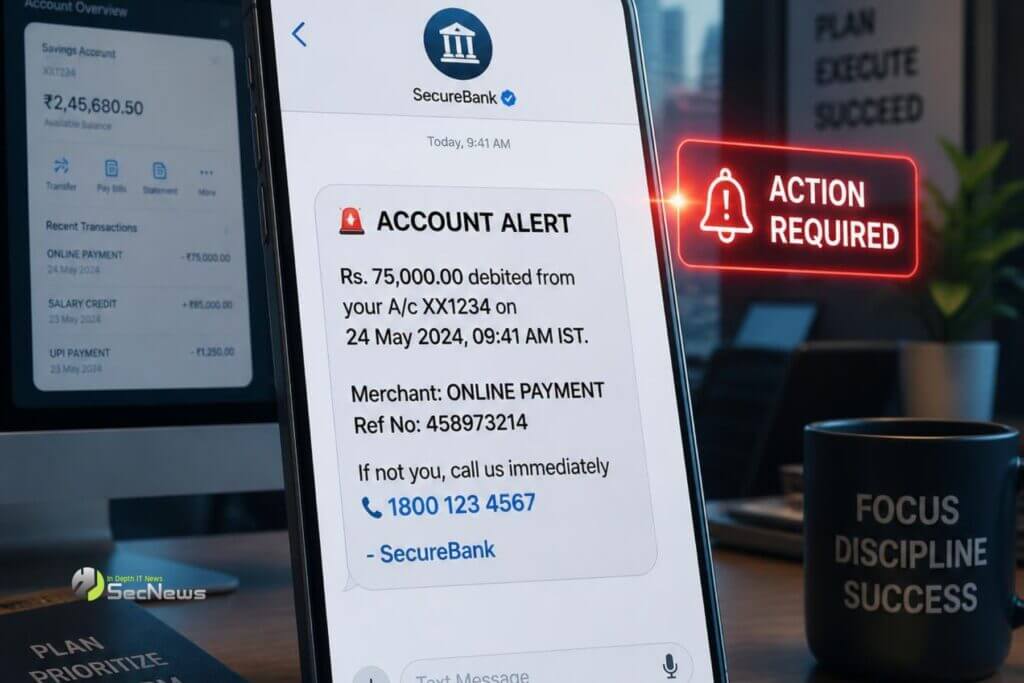
Ο στόχος των απατεώνων είναι συνήθως να σε κάνουν να αποκαλύψεις κωδικούς πρόσβασης, στοιχεία καρτών, κωδικούς μιας χρήσης ή άλλα ευαίσθητα δεδομένα. Το σημαντικότερο όπλο σου είναι να αναγνωρίζεις τα σημάδια της απάτης πριν αντιδράσεις παρορμητικά.
Έλεγξε πρώτα το μήνυμα και όχι το link
Το πρώτο λάθος που κάνουν πολλοί χρήστες είναι ότι πατούν αμέσως τον σύνδεσμο για να «ελέγξουν τι συμβαίνει». Αυτό ακριβώς περιμένει ο απατεώνας.
Διάβασε προσεκτικά το SMS και αναρωτήσου γιατί σου ζητείται να κάνεις κάποια ενέργεια. Μην θεωρείς ότι επειδή το μήνυμα εμφανίζεται στην ίδια συνομιλία με προηγούμενα SMS της τράπεζας είναι απαραίτητα γνήσιο. Οι επιτιθέμενοι μπορούν να εκμεταλλευτούν τεχνικές που κάνουν ένα κακόβουλο μήνυμα να φαίνεται ότι προέρχεται από γνωστό αποστολέα.
Δείτε επίσης: Ενεργό phishing σε πελάτες Eurobank: Πλαστό SMS «9.428 πόντοι» οδηγεί σε eurobanktes.vip
Πρόσεξε την αίσθηση του επείγοντος
Τα ψεύτικα τραπεζικά SMS συχνά προσπαθούν να δημιουργήσουν πανικό και πίεση χρόνου. Μπορεί να αναφέρουν ότι ο λογαριασμός σου θα μπλοκαριστεί, ότι πραγματοποιήθηκε ύποπτη συναλλαγή ή ότι πρέπει να επιβεβαιώσεις άμεσα την ταυτότητά σου.
Η λογική είναι απλή: όσο λιγότερο χρόνο έχεις για να σκεφτείς, τόσο πιθανότερο είναι να ακολουθήσεις τις οδηγίες.
Ένα μήνυμα που απαιτεί άμεση ενέργεια δεν είναι αυτομάτως απάτη, αποτελεί όμως σημαντικό προειδοποιητικό σημάδι.
Κοίτα προσεκτικά τη διεύθυνση του link
Αυτό είναι ένα από τα σημαντικότερα βήματα. Αν το SMS περιέχει σύνδεσμο, μην τον ανοίξεις πριν ελέγξεις τη διεύθυνση.
Οι απατεώνες χρησιμοποιούν domains που μοιάζουν με τα πραγματικά, αλλά περιέχουν επιπλέον χαρακτήρες, λέξεις ή διαφορετικές καταλήξεις. Μπορεί επίσης να χρησιμοποιούν συντομευμένα URLs, ώστε να κρύβουν τον πραγματικό προορισμό.
Ακόμη και αν μια σελίδα διαθέτει λουκέτο HTTPS, αυτό δεν αποδεικνύει ότι είναι νόμιμη. Το HTTPS προστατεύει τη σύνδεση, όχι την αξιοπιστία του website.
Μην δίνεις κωδικούς μέσω SMS link
Ιδιαίτερα ύποπτο είναι ένα μήνυμα που σε οδηγεί σε σελίδα όπου ζητούνται username, password, στοιχεία κάρτας, PIN ή κωδικός OTP.
Οι εγκληματίες μπορούν να δημιουργήσουν σχεδόν πανομοιότυπες σελίδες τραπεζών και να αποθηκεύσουν όσα πληκτρολογείς σε πραγματικό χρόνο. Σε ορισμένες περιπτώσεις, μάλιστα, προσπαθούν να υποκλέψουν και κωδικούς μιας χρήσης, ώστε να ολοκληρώσουν μια συναλλαγή.
Αν σου ζητείται να επιβεβαιώσεις κάτι, άνοιξε μόνος σου την επίσημη εφαρμογή της τράπεζας ή πληκτρολόγησε χειροκίνητα την επίσημη διεύθυνση στον browser.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Δείτε επίσης: Rokarolla: Android malware κλέβει PIN, κωδικούς SMS και χρήματα
Έλεγξε αν υπάρχει πραγματική συναλλαγή
Ένα SMS μπορεί να αναφέρει ότι πραγματοποιήθηκε αγορά ή μεταφορά χρημάτων. Πριν πανικοβληθείς, έλεγξε την εφαρμογή mobile banking.
Αν δεν υπάρχει αντίστοιχη συναλλαγή, μην ακολουθήσεις τον σύνδεσμο του μηνύματος. Αν υπάρχει άγνωστη συναλλαγή, επικοινώνησε άμεσα με την τράπεζα χρησιμοποιώντας επίσημο αριθμό τηλεφώνου, όχι στοιχεία που περιλαμβάνονται στο SMS.
Τι κάνεις αν πάτησες ήδη το link
Αν άνοιξες τον σύνδεσμο αλλά δεν έδωσες στοιχεία, κλείσε τη σελίδα και μην κατεβάσεις αρχεία ή εφαρμογές που ενδέχεται να σου προτάθηκαν.
Αν πληκτρολόγησες κωδικούς ή τραπεζικά στοιχεία, κινήσου άμεσα. Επικοινώνησε με την τράπεζά σου, άλλαξε τους σχετικούς κωδικούς και έλεγξε τις πρόσφατες συναλλαγές. Αν εγκαταστάθηκε άγνωστη εφαρμογή, αφαίρεσέ την και πραγματοποίησε έλεγχο ασφαλείας στη συσκευή.
Δείτε επίσης: Malware εκμεταλλεύεται το Microsoft Phone Link για κλοπή SMS OTPs

Η καλύτερη άμυνα είναι η ψυχραιμία
Το smishing βασίζεται περισσότερο στην κοινωνική μηχανική παρά στην τεχνική πολυπλοκότητα. Ένα καλοσχεδιασμένο SMS μπορεί να εκμεταλλευτεί τον φόβο, την περιέργεια ή την ανησυχία σου για τα χρήματά σου.
Γι’ αυτό, πριν πατήσεις οποιοδήποτε τραπεζικό link, κάνε μια απλή παύση: ποιος το έστειλε, τι μου ζητά και μπορώ να το επιβεβαιώσω από την επίσημη εφαρμογή;
Αυτά τα λίγα δευτερόλεπτα μπορεί να είναι αρκετά για να ξεχωρίσεις μια πραγματική ειδοποίηση από μια προσπάθεια κλοπής των τραπεζικών σου στοιχείων.
