

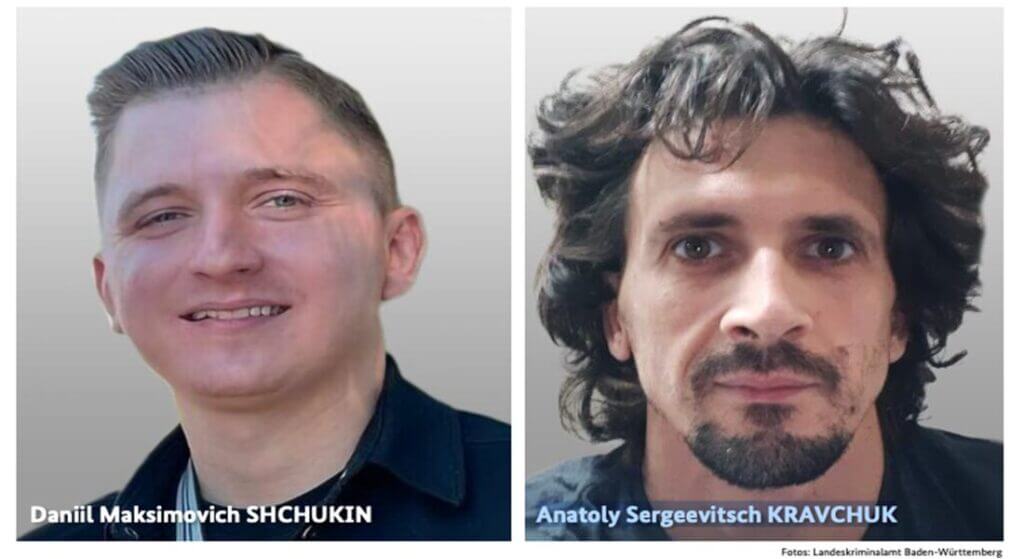
Οι γερμανικές αρχές αποκάλυψαν την πραγματική ταυτότητα του μυστηριώδους hacker που κρυβόταν πίσω από το ψευδώνυμο UNKN και διηύθυνε δύο από τις πιο καταστροφικές ρωσικές ομάδες ransomware των τελευταίων ετών. Ο 31χρονος Ρώσος Daniil Maksimovich Shchukin φέρεται να ήταν ο εγκέφαλος πίσω από τις επιχειρήσεις GandCrab και REvil, που εκβίασαν θύματα σε όλο τον κόσμο και απέσπασαν εκατομμύρια σε λύτρα. Η αποκάλυψη της ταυτότητας του UNKN αποτελεί σημαντικό βήμα στη διεθνή προσπάθεια καταπολέμησης του οργανωμένου κυβερνοεγκλήματος.

Σύμφωνα με ανακοίνωση της Ομοσπονδιακής Εγκληματολογικής Αστυνομίας της Γερμανίας (BKA), ο Shchukin και ο συνεργάτης του, ο 43χρονος Anatoly Sergeevitsch Kravchuk, πραγματοποίησαν τουλάχιστον 130 δραστηριότητες κυβερνοσαμποτάζ και εκβιασμού κατά γερμανικών οργανισμών μεταξύ 2019 και 2021. Οι δύο Ρώσοι κατάφεραν να αποσπάσουν σχεδόν 2 εκατομμύρια ευρώ μέσω 24 κυβερνοεπιθέσεων, προκαλώντας συνολική οικονομική ζημία που ξεπερνά τα 35 εκατομμύρια ευρώ. Η έρευνα των γερμανικών αρχών αποκάλυψε ότι οι επιθέσεις στόχευαν κυρίως μεσαίες και μεγάλες επιχειρήσεις, με ιδιαίτερη έμφαση σε οργανισμούς που διαχειρίζονται ευαίσθητα δεδομένα.
Η ομάδα GandCrab εμφανίστηκε για πρώτη φορά τον Ιανουάριο του 2018 ως μια από τις πρώτες πλατφόρμες ransomware-as-a-service (RaaS). Το μοντέλο αυτό επέτρεπε σε άλλους εγκληματίες να χρησιμοποιούν το malware έναντι μεριδίου από τα κέρδη, ενώ οι δημιουργοί διαχειρίζονταν τις διαπραγματεύσεις και την παράδοση των κλειδιών αποκρυπτογράφησης. Η ομάδα πρωτοπόρησε στην τακτική του διπλού εκβιασμού, χρεώνοντας τα θύματα τόσο για το κλειδί αποκρυπτογράφησης όσο και για μη δημοσίευση κλεμμένων δεδομένων. Αυτή η καινοτόμος προσέγγιση αύξησε δραματικά τα κέρδη των εγκληματιών και έγινε το πρότυπο για μελλοντικές ομάδες ransοomware.
Δείτε επίσης: Ρώσικο δικαστήριο καταδικάζει τέσσερα μέλη της συμμορίας REvil Ransomware
Η εξέλιξη από GandCrab σε REvil και η δράση του UNKN
Στις 31 Μαΐου 2019, η ομάδα GandCrab ανακοίνωσε το κλείσιμό της, ισχυριζόμενη ότι είχε κλέψει περισσότερα από 2 δισεκατομμύρια δολάρια από θύματα. «Είμαστε η απόδειξη ότι μπορείς να κάνεις κακό και να γλιτώσεις ατιμώρητος», έγραφε χαρακτηριστικά το μήνυμα αποχαιρετισμού της ομάδας. Σχεδόν ταυτόχρονα με το τέλος του GandCrab, εμφανίστηκε η ομάδα REvil υπό την ηγεσία του UNKN, με πολλούς ειδικούς κυβερνοασφάλειας να πιστεύουν ότι επρόκειτο για αναδιοργάνωση της ίδιας εγκληματικής οργάνωσης. Η μετάβαση από το GandCrab στο REvil δεν ήταν απλώς αλλαγή ονόματος, αλλά στρατηγική εξέλιξη που περιλάμβανε βελτιωμένες τεχνικές κρυπτογράφησης και πιο εξελιγμένες μεθόδους διείσδυσης σε εταιρικά δίκτυα.
Ο UNKN έκανε εντύπωση στα ρωσικά cybercrime forums όταν κατέθεσε 1 εκατομμύριο δολάρια ως εγγύηση για να αποδείξει τις σοβαρές προθέσεις του. Σε συνέντευξή του στην εταιρεία Recorded Future, περιέγραψε την ιστορία της ζωής του και το πώς κατέληξε από τη φτώχεια στον πλούτο: «Ως παιδί, έψαχνα στα σκουπίδια και κάπνιζα αποτσίγαρα. Περπατούσα 10 χιλιόμετρα για να πάω στο σχολείο. Φορούσα τα ίδια ρούχα για έξι μήνες. Όταν ήμουν μικρός, δεν έτρωγα για δύο ή τρεις μέρες. Τώρα είμαι εκατομμυριούχος». Αυτή η αφήγηση αποκαλύπτει τα κίνητρα πίσω από τη στροφή του στο κυβερνοέγκλημα και εξηγεί εν μέρει την αμείλικτη προσέγγισή του στις επιχειρηματικές πρακτικές.

Το όνομα του Shchukin εμφανίστηκε σε δικαστικό έγγραφο του Υπουργείου Δικαιοσύνης των ΗΠΑ τον Φεβρουάριο του 2023. Οι αρχές ζητούσαν την κατάσχεση λογαριασμών crypto συνδεδεμένων με τη δραστηριότητα της REvil. Το ψηφιακό πορτοφόλι που συνδεόταν με τον Shchukin περιείχε περισσότερα από 317.000 δολάρια σε παράνομα κρυπτονομίσματα. Οι αμερικανικές αρχές παρακολουθούσαν συστηματικά τις συναλλαγές της ομάδας, δημιουργώντας ένα ψηφιακό αποτύπωμα που τελικά οδήγησε στην ταυτοποίηση των βασικών μελών.
Δείτε επίσης: Χάκερ ξεγελούν τα θύματα να εγκαταστήσουν το Red Ransomware
Όπως περιγράφεται στο βιβλίο The Ransomware Hunting Team των Renee Dudley και Daniel Golden, οι UNKNOWN και REvil επανεπένδυσαν σημαντικά κέρδη στη βελτίωση της επιτυχίας τους και στην αντιγραφή των πρακτικών των νόμιμων επιχειρήσεων. Οι συγγραφείς έγραψαν:
«Όπως ένας πραγματικός κατασκευαστής μπορεί να προσλάβει άλλες εταιρείες για να χειριστούν τα logistics ή τον σχεδιασμό ιστοσελίδων, οι προγραμματιστές ransοmware αναθέτουν όλο και περισσότερο σε εξωτερικούς συνεργάτες εργασίες πέρα από το πεδίο εφαρμογής τους, εστιάζοντας στη βελτίωση της ποιότητας του ransomware τους. Το ransοmware υψηλότερης ποιότητας – το οποίο, σε πολλές περιπτώσεις, η Hunting Team δεν μπορούσε να εξαλείψει – είχε ως αποτέλεσμα περισσότερες και υψηλότερες πληρωμές από τα θύματα. Οι τεράστιες πληρωμές επέτρεψαν στις συμμορίες να επανεπενδύσουν στις επιχειρήσεις τους. Προσέλαβαν περισσότερους ειδικούς και η επιτυχία τους επιταχύνθηκε».
Οι εγκληματίες έτρεξαν να ενταχθούν στην ακμάζουσα οικονομία ransοmware. Οι πάροχοι βοηθητικών υπηρεσιών του υποκόσμου ξεπήδησαν ή άλλαξαν κατεύθυνση από άλλες εγκληματικές δραστηριότητες για να καλύψουν τη ζήτηση των προγραμματιστών για εξατομικευμένη υποστήριξη. Συνεργαζόμενοι με συμμορίες όπως η GandCrab, οι πάροχοι «κρυπτογράφησης» διασφάλιζαν ότι το ransοmware δεν μπορούσε να ανιχνευθεί από τους τυπικούς σαρωτές anti-malware. Οι «μεσίτες αρχικής πρόσβασης» ειδικεύονταν στην κλοπή διαπιστευτηρίων και στην εύρεση τρωτών σημείων σε δίκτυα-στόχους, πουλώντας αυτήν την πρόσβαση σε χειριστές ransomware και συνεργάτες. Οι Bitcoin «tumblers» προσέφεραν εκπτώσεις σε συμμορίες που τους χρησιμοποιούσαν ως προτιμώμενο προμηθευτή για ξέπλυμα χρήματος από πληρωμές λύτρων. Ορισμένοι εργολάβοι ήταν ανοιχτοί στο να συνεργαστούν με οποιαδήποτε συμμορία, ενώ άλλοι έκλειναν αποκλειστικές συνεργασίες».
Η ομάδα REvil εξελίχθηκε σε μια τρομερή μηχανή «κυνηγιού μεγάλων θηραμάτων» ικανή να αποσπά υπέρογκα ποσά από τα θύματα, κυνηγώντας σε μεγάλο βαθμό οργανισμούς με ετήσια έσοδα άνω των 100 εκατομμυρίων δολαρίων.
Σύμφωνα με το Krebs on Security, ιδιαίτερα σημαντική ήταν η επίθεση στην Kaseya τον Ιούλιο του 2021, όπου η REvil στόχευσε την cloud-based πλατφόρμα MSP και απαίτησε 70 εκατομμύρια δολάρια σε Bitcoin για την αποκρυπτογράφηση όλων των επηρεασμένων συστημάτων. Η επίθεση επηρέασε περισσότερους από 1.500 ανθρώπους και 1.000 επιχειρήσεις παγκοσμίως. Αυτή η επίθεση αποδείχθηκε καταλυτική για τη διεθνή συνεργασία κατά των ομάδων ransomware, καθώς η κλίμακα και το εύρος των επιπτώσεων ξεπέρασαν κάθε προηγούμενο.
Δείτε επίσης: Google Drive: AI ανίχνευση ransomware για όλους τους συνδρομητές
☁️ Κρατήστε ασφαλή αντίγραφα με Proton Drive
Κρυπτογραφημένος cloud αποθηκευτικός χώρος από την Proton — προστατέψτε τα αρχεία σας από ransomware, βλάβες και απώλεια δεδομένων, με end-to-end κρυπτογράφηση.
- ✔ End-to-end κρυπτογραφημένα αρχεία & αντίγραφα
- ✔ Ιστορικό εκδόσεων — ανάκτηση αρχείων μετά από ransomware
- ✔ Δωρεάν χώρος — συγχρονισμός σε όλες τις συσκευές
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Τεχνικές μέθοδοι και στρατηγικές προστασίας
Οι γερμανικές έρευνες αποκάλυψαν ότι οι δύο Ρώσοι χρησιμοποιούσαν προηγμένες τεχνικές OSINT (open-source intelligence) για να καθορίσουν ποιες εταιρείες να στοχεύσουν και πόσα λύτρα να απαιτήσουν. Η μεθοδολογία τους περιλάμβανε λεπτομερή ανάλυση των οικονομικών καταστάσεων των στόχων, αξιολόγηση της κρισιμότητας των συστημάτων τους και εκτίμηση της πιθανότητας πληρωμής. Οι οργανισμοί μπορούν να προστατευθούν εφαρμόζοντας πολυπαραγοντική ταυτοποίηση, τμηματοποίηση δικτύου για περιορισμό της πλευρικής κίνησης των επιτιθέμενων και τακτικά αντίγραφα ασφαλείας (offline αποθήκευση). Επιπλέον, η εκπαίδευση των εργαζομένων σε θέματα phishing και social engineering είναι κρίσιμη, καθώς αυτές αποτελούν τις κύριες μεθόδους αρχικής διείσδυσης.
Η υποδομή της REvil τελικά διαλύθηκε ως αποτέλεσμα διεθνούς επιχείρησης επιβολής του νόμου, με το Reuters να αναφέρουν ότι η υποδομή της ομάδας «κατελήφθη» από τις αρχές. Η αποκάλυψη της ταυτότητας του UNKN και των συνεργατών του σηματοδοτεί μια νέα φάση στον αγώνα κατά του οργανωμένου κυβερνοεγκλήματος, αποδεικνύοντας ότι ακόμη και οι πιο εξελιγμένοι εγκληματίες δεν μπορούν να κρυφτούν για πάντα πίσω από ψευδώνυμα και κρυπτογραφημένες επικοινωνίες. Η διεθνής συνεργασία και η επίμονη παρακολούθηση των ψηφιακών αποτυπωμάτων αποδεικνύονται αποτελεσματικά εργαλεία στη μάχη κατά του ransomware.
Πηγή: krebsonsecurity.com
