

Οι κυβερνοεγκληματίες εξελίσσουν αδιάκοπα τις τεχνικές κοινωνικής μηχανικής, με το ClickFix να αποτελεί μία από τις πιο επικίνδυνες και αποτελεσματικές μορφές επίθεσης. Πρόκειται για μια μεθοδολογία που βασίζεται στο να παρασύρει τον χρήστη ώστε να αντιγράψει και να εκτελέσει επικίνδυνο κώδικα μέσα από το περιβάλλον των Windows — μια διαδικασία που συχνά μεταμφιέζεται ως απαραίτητη ενημέρωση ή έλεγχος συστήματος.
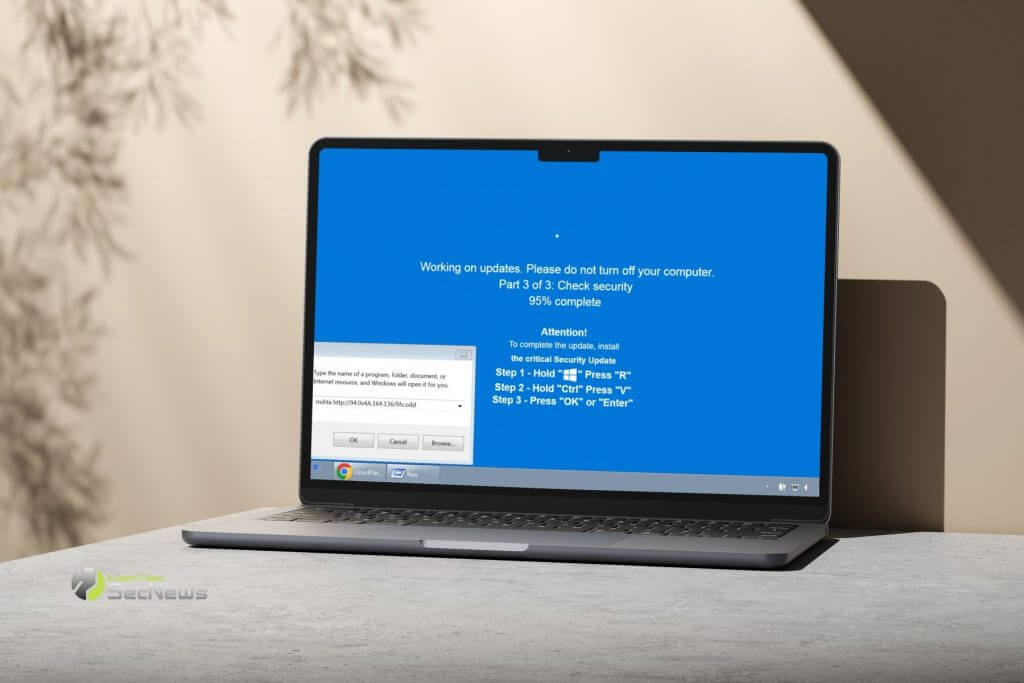
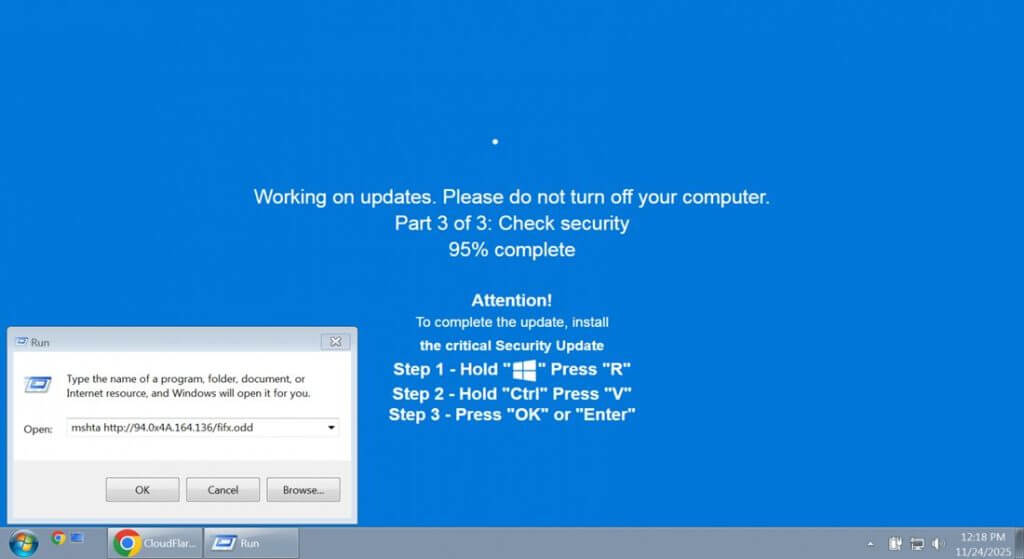
Ρεαλιστικές σελίδες Windows Update και τεχνάσματα πλήρους οθόνης
Τις τελευταίες εβδομάδες, ερευνητές ασφαλείας εντόπισαν νέες παραλλαγές της επίθεσης, όπου οι δράστες εμφανίζουν μια ψεύτικη, απόλυτα ρεαλιστική κινουμένη εικόνα Windows Update σε πλήρη οθόνη. Η σελίδα μοιάζει σαν να «κλειδώνει» το σύστημα, πιέζοντας τα θύματα να ακολουθήσουν συγκεκριμένες οδηγίες για να «ολοκληρωθεί» δήθεν μια κρίσιμη ενημέρωση.
Δείτε επίσης: CISA: Καμπάνιες spyware στοχεύουν χρήστες Signal & WhatsApp
Άλλες εκδοχές χρησιμοποιούν “ανθρώπινη επαλήθευση”, για να πιστοποιηθεί ότι ο χρήστης δεν είναι bot. Στην πραγματικότητα, κάθε εντολή που πληκτρολογεί ο χρήστης ενεργοποιεί κακόβουλο κώδικα που έχει ήδη αντιγραφεί αυτόματα στο πρόχειρο μέσω JavaScript.
Τι είναι πραγματικά το ClickFix
Το ClickFix ανήκει στις επιθέσεις κοινωνικής μηχανικής που στοχεύουν στην εξαπάτηση. Αντί να προσπαθήσει ο εισβολέας να εκμεταλλευτεί κάποιο τρωτό σημείο σε επίπεδο λογισμικού, επιχειρεί να πείσει τον ίδιο τον χρήστη να ενεργοποιήσει την επίθεση. Με μία απλή επικόλληση εντολών στο PowerShell ή στη γραμμή εντολών των Windows, το σύστημα μολύνεται άμεσα με κακόβουλο λογισμικό — σε αυτή την περίπτωση με τα infostealers LummaC2 και Rhadamanthys.
Η απλότητα και αποτελεσματικότητα αυτής της μεθόδου έχουν οδηγήσει σε ραγδαία εξάπλωση της τεχνικής σε όλα τα επίπεδα του κυβερνοεγκλήματος.
Στεγανογραφία: Κώδικας κρυμμένος μέσα σε εικόνες
Μία από τις πιο εντυπωσιακές πτυχές της νέας παραλλαγής είναι η χρήση στεγανογραφίας. Ο τελικός κακόβουλος κώδικας είναι κρυμμένος μέσα στα pixel αρχείων PNG.
Δείτε επίσης: Νέα έκδοση του Shai-Hulud worm εξαπλώνεται μέσω npm, GitHub
Σύμφωνα με αναλυτές της Huntress, η αποσυμπίεση και εκτέλεση του payload γίνεται σε πολλαπλά στάδια:
- Χρήση του mshta.exe για την έναρξη της κακόβουλης διαδικασίας.
- Εκτέλεση κώδικα PowerShell που φορτώνει το Stego Loader.
- Το Stego Loader ανακατασκευάζει τον κρυπτογραφημένο κώδικα μέσα από το PNG, χρησιμοποιώντας custom C#.
- Το τελικό shellcode «τρέχει» μέσω του εργαλείου Donut, απευθείας στη μνήμη, παρακάμπτοντας μηχανισμούς ανίχνευσης.
Η πολυπλοκότητα και ο κατακερματισμός της επίθεσης καθιστούν τον εντοπισμό ακόμα πιο δύσκολο.
Τακτικές αποφυγής και δυναμικές τεχνικές παραπλάνησης
Μία ακόμη μέθοδος που παρατηρήθηκε είναι η χρήση του «ctrampoline» — μια τεχνική όπου το αρχικό σημείο εκτέλεσης καλεί χιλιάδες κενές συναρτήσεις με σκοπό να μπερδέψει αναλυτές και εργαλεία ανίχνευσης. Το τελικό αποτέλεσμα είναι η αθόρυβη φόρτωση ισχυρών info-stealers.
Πρόσφατα, μετά από τις επιχειρήσεις της Operation Endgame, ένα μέρος της υποδομής του Rhadamanthys τέθηκε εκτός λειτουργίας. Παρόλα αυτά, τα δολώματα τύπου Windows Update παραμένουν ενεργά, αν και πλέον δεν κατεβάζουν το τελικό payload.
Δείτε επίσης: Χάκερ αντικαθιστούν το γράμμα ‘m’ με τον συνδυασμό ‘rn’ στο Microsoft

Πώς μπορούν να προστατευτούν οι χρήστες και οι οργανισμοί
Οι ειδικοί δίνουν σαφείς οδηγίες για την αποφυγή τέτοιων επιθέσεων:
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
- Απενεργοποιήστε το Run box των Windows όπου είναι δυνατόν.
- Παρακολουθήστε ύποπτες διεργασίες, π.χ. explorer.exe που δημιουργεί mshta.exe ή PowerShell.
- Ελέγξτε το κλειδί RunMRU στο registry για ιστορικό εντολών.
- Εκπαιδεύστε τους χρήστες ώστε να μην εκτελούν εντολές που προέρχονται από ιστότοπους.
Οι επιθέσεις ClickFix αποδεικνύουν ότι οι κυβερνοεγκληματίες συνεχίζουν να επενδύουν σε τεχνικές που βασίζονται στην ψυχολογία του χρήστη και όχι μόνο στην τεχνολογία. Η επαγρύπνηση και η ενημέρωση αποτελούν το σημαντικότερο εργαλείο άμυνας.
Πηγή: www.bleepingcomputer.com
