

Μια εξελιγμένη εκστρατεία phishing που εκμεταλλεύεται ψεύτικες ειδοποιήσεις Microsoft SharePoint για τη διανομή του κακόβουλου λογισμικού Xloader.
Αυτή η κακόβουλη ενέργεια, που πρόσφατα εντοπίστηκε από τη Sublime Security, αναδεικνύει την αυξανόμενη απειλή των κυβερνοεγκληματιών που χρησιμοποιούν νόμιμες πλατφόρμες για να παρακάμπτουν τις παραδοσιακές άμυνες.
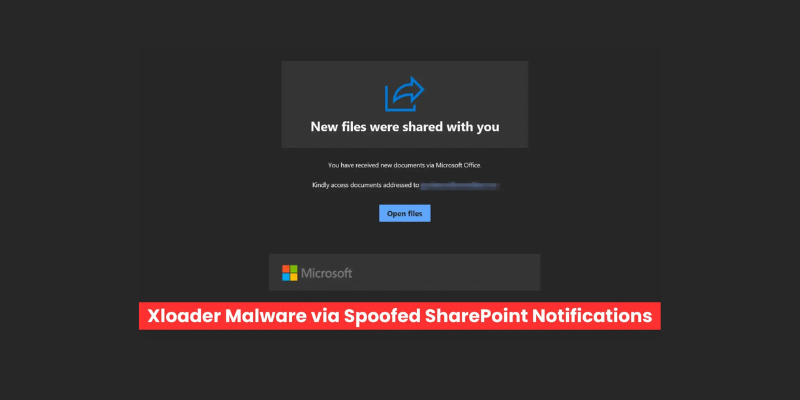
Η επίθεση ξεκινά με ένα παραπλανητικό email που μιμείται μια νόμιμη ειδοποίηση κοινής χρήσης αρχείων του SharePoint. Το email περιλαμβάνει έναν σύνδεσμο “Άνοιγμα αρχείων”, με γνήσια εμφάνιση που περιέχει λογότυπα και branding της Microsoft.
Διαβάστε σχετικά: Η Securonix ανακάλυψε νέα phishing εκστρατεία, γνωστή ως “FLUX#CONSOLE
Με την επιλογή του συνδέσμου, τα θύματα κατευθύνονται σε ένα κακόβουλο αρχείο .zip που φιλοξενείται εκτός του SharePoint. Το αρχείο αυτό περιέχει ένα εκτελέσιμο αρχείο μεταμφιεσμένο ως έγγραφο, που τελικά εγκαθιστά το κακόβουλο λογισμικό Xloader.
Τα συστήματα ανίχνευσης της Sublime χαρακτήρισαν αυτό το email ως κακόβουλο λόγω πολλών δεικτών:
- Μίμηση εμπορικού σήματος: Το email χρησιμοποιούσε το λογότυπο της Microsoft και ένα ψεύτικο πρότυπο SharePoint.
- Υποπτοι σύνδεσμοι: Η ενσωματωμένη διεύθυνση URL ανακατευθυνόταν σε έναν μη-νόμιμο τομέα που φιλοξενούσε κακόβουλο αρχείο.
- Ανωμαλίες αποστολέα: Ο αποστολέας απέτυχε τον έλεγχο SPF (Sender Policy Framework) και ο τομέας δεν ταίριαζε με τις νόμιμες υπηρεσίες της Microsoft.
- Τακτικές κλοπής διαπιστευτηρίων: Η γλώσσα του email στόχευε να ξεγελάσει τους χρήστες ώστε να αποκαλύψουν ευαίσθητες πληροφορίες.
Xloader: Ένα επικίνδυνο κακόβουλο λογισμικό
Το Xloader, που αποτελεί επανασχεδιασμένη έκδοση του κακόβουλου λογισμικού Formbook, είναι ένα εξελιγμένο εργαλείο κλοπής πληροφοριών που στοχεύει συστήματα Windows και macOS.
Δείτε ακόμη: Phishing επίθεση στοχεύει δημιουργούς του Youtube
Μπορεί να συλλέγει διαπιστευτήρια χρηστών, να καταγράφει πληκτρολογήσεις, να τραβάει στιγμιότυπα οθόνης και να κλέβει δεδομένα από προγράμματα περιήγησης και email.
Το Xloader χρησιμοποιεί τεχνικές απόκρυψης και πολλαπλά επίπεδα κρυπτογράφησης για να αποφεύγει τον εντοπισμό, καθιστώντας το ιδιαίτερα δύσκολο για τα εργαλεία ασφαλείας να το αναγνωρίσουν.
Σε αυτή την περίπτωση, η ανάλυση της Sublime αποκάλυψε ότι το κακόβουλο λογισμικό παραδόθηκε μέσω μιας σύνθετης αλυσίδας που περιλάμβανε κώδικα απόκρυψης, σενάρια AutoIT, εγχύσεις shellcode και κατάληψη διαδικασιών.
Οι ερευνητές εντόπισαν ισχυρούς συνδέσμους μεταξύ του αρχικού loader αυτής της επίθεσης και του TrickGate, ενός άλλου γνωστού loader κακόβουλου λογισμικού.
Αυτή η εκστρατεία αποτελεί παράδειγμα εκμετάλλευσης αξιόπιστων πλατφορμών όπως το SharePoint για την απόκρυψη κακόβουλων δραστηριοτήτων.
Χρησιμοποιώντας νόμιμες υπηρεσίες για επιθέσεις phishing, οι κυβερνοεγκληματίες μπορούν να παρακάμψουν τα φίλτρα ασφαλείας και να αυξήσουν τις πιθανότητες επιτυχίας.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Διαβάστε επίσης: Το phishing εργαλείο “GoIssue” στοχεύει χρήστες του GitHub
Αυτές οι τακτικές ανήκουν σε μια ευρύτερη τάση γνωστή ως «living-off-trusted-sites» (LOTS), όπου οι hackers χρησιμοποιούν γνωστές πλατφόρμες για να κρύβονται μέσα στη φυσιολογική κυκλοφορία δικτύου.
Για να μειώσετε τους κινδύνους αυτών των επιθέσεων:
- Επαληθεύστε τα email: Να είστε προσεκτικοί με απροσδόκητες ειδοποιήσεις κοινής χρήσης αρχείων, ειδικά από άγνωστους αποστολείς.
- Ελέγξτε τους συνδέσμους: Πάντα να εξετάζετε τη νομιμότητα των URL πριν κάνετε κλικ.
- Ενεργοποιήστε τη πολυπαραγοντική ταυτοποίηση (MFA): Προσθέστε ένα επιπλέον επίπεδο ασφάλειας στους λογαριασμούς σας.
- Εκπαιδεύστε το προσωπικό: Διεξάγετε τακτική εκπαίδευση για την αναγνώριση επιθέσεων phishing.
- Χρησιμοποιήστε ισχυρές λύσεις ασφαλείας: Εφαρμόστε προηγμένα φίλτρα email και εργαλεία προστασίας τερματικού σημείου ικανά να ανιχνεύουν εξελιγμένες απειλές.
Δείτε περισσότερα: Phishing απατεώνες πλαστογραφούν email της Ledger για ψευδή ειδοποίηση παραβίασης
Καθώς οι επιθέσεις phishing γίνονται όλο πιο περίπλοκες, η επαγρύπνηση και τα προληπτικά μέτρα είναι απαραίτητα για την προστασία ευαίσθητων πληροφοριών και την αποτροπή παραβιάσεων.
Πηγή: cybersecuritynews
