

Η ομάδα έρευνας απειλών της Securonix ανακάλυψε μια εξελιγμένη phishing καμπάνια με θέμα τη φορολογία, γνωστή ως “FLUX#CONSOLE campaign”, στην οποία οι hackers χρησιμοποιούν αρχεία Microsoft Common Console Document (MSC).
και προηγμένες τεχνικές απόκρυψης για την παράδοση κακόβουλου λογισμικού, αποτελώντας μια πιθανή στροφή από τη συνηθισμένη χρήση κακόβουλων αρχείων LNK.
Διαβάστε περισσότερα: Hackers εκμεταλλεύονται ευπάθεια στο Rich Reviews WordPress Plugin
Σενάριο Επίθεσης
Η επίθεση ξεκινά με phishing email που περιέχει φορολογικά δολώματα, όπως ένα φαινομενικά ακίνδυνο PDF. Αν και το PDF λειτουργεί ως δόλωμα, το ενσωματωμένο αρχείο MSC εκτελεί κακόβουλο κώδικα στο παρασκήνιο. Τα αρχεία MSC, σε αντίθεση με τα LNK, αξιοποιούνται όλο και περισσότερο λόγω της ικανότητάς τους να εκτελούν ενσωματωμένα scripts υπό την κάλυψη εργαλείων διαχείρισης των Windows.
Τεχνικές και Τακτικές
Η καμπάνια χρησιμοποιεί μια σειρά από τεχνικές για την αποφυγή ανίχνευσης, μεταξύ των οποίων:
- Φορολογικά δολώματα (T1566): Έγγραφα που μιμούνται φορολογικό περιεχόμενο.
- Εκμετάλλευση αρχείων MSC (T1218.014): Κακόβουλα αρχεία MSC που εκτελούν ενσωματωμένο κώδικα.
- DLL Sideloading (T1574.001): Χρήση του DismCore.dll μέσω του εργαλείου DISM.exe.
- Επιμονή μέσω Scheduled Tasks (T1053.005): Τακτικές εργασίες για συνεχή εκτέλεση κακόβουλου λογισμικού.
- Προηγμένη Απόκρυψη (T1027.010): Κώδικες JavaScript και DLL με κρυπτογράφηση για αποφυγή ανίχνευσης.
Δείτε επίσης: Bandook RAT: Νέα παραλλαγή μολύνει συστήματα Windows
Αλυσίδα Επίθεσης
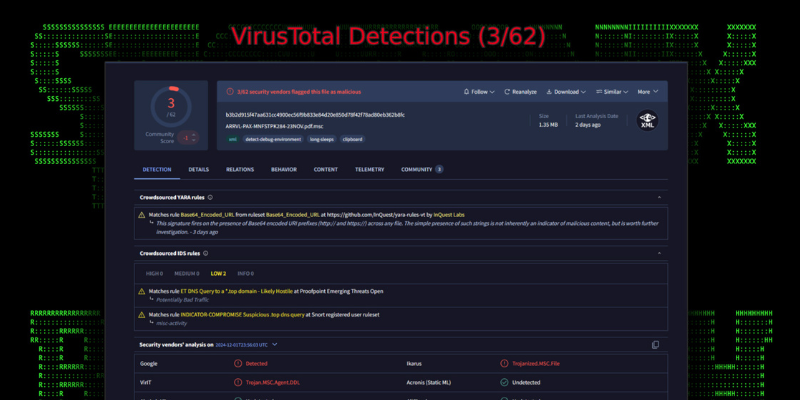
Ο χρήστης εξαπατάται να ανοίξει ένα κακόβουλο MSC, μεταμφιεσμένο σε PDF. Το MSC κατεβάζει ή εξάγει το κακόβουλο DLL (DismCore.dll), το οποίο εκτελείται μέσω του Dism.exe. Για επιμονή, δημιουργούνται προγραμματισμένες εργασίες και το κακόβουλο λογισμικό επικοινωνεί με έναν Command-and-Control (C2) server, εξάγοντας δεδομένα μέσω κρυπτογραφημένης HTTPS κυκλοφορίας.
Η καμπάνια φαίνεται να στοχεύει θύματα στο Πακιστάν, με δολώματα που μιμούνται επίσημα έγγραφα της κυβέρνησης. Παρότι το Πακιστάν έχει αντιμετωπίσει απειλές από γνωστές ομάδες, τα TTPs της FLUX#CONSOLE δεν ταιριάζουν με καμία γνωστή APT ομάδα.
Διαβάστε ακόμη: Οι hackers Gamaredon χρησιμοποιούν τα spyware BoneSpy & PlainGnome
Τα αρχεία MSC παρουσιάζουν αυξανόμενο κίνδυνο, καθώς οι δράστες τα χρησιμοποιούν για να παρακάμψουν παραδοσιακές μεθόδους ανίχνευσης, μεταμφιέζοντάς τα σε αρχεία PDF ή άλλα γνωστά αρχεία.
Πηγή: cybersecuritynews
🔑 Ασφαλίστε τους κωδικούς σας με Proton Pass
Password manager από την Proton — end-to-end κρυπτογράφηση, passkeys, ενσωματωμένο 2FA και παρακολούθηση για διαρροές των στοιχείων σας.
- ✔ Κρυπτογραφημένη αποθήκευση κωδικών & passkeys
- ✔ Ειδοποίηση αν κάποιος κωδικός σας διέρρευσε (Dark Web Monitoring)
- ✔ Δωρεάν έκδοση — σε όλες τις συσκευές
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
