

Οι κυβερνοεπιθέσεις στο Ηνωμένο Βασίλειο αυξάνονται ραγδαία σε συχνότητα και σοβαρότητα, θέτοντας σε κίνδυνο βρετανικούς οργανισμούς και πολίτες, όπως αποκαλύπτει η Ετήσια Ανασκόπηση του Εθνικού Κέντρου Κυβερνοασφάλειας (NCSC).
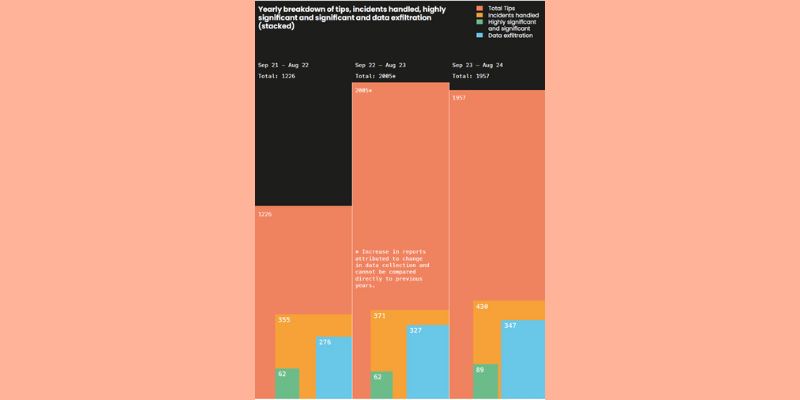
Το 2024, η Ομάδα Διαχείρισης Περιστατικών του NCSC αντιμετώπισε 430 από τα συνολικά 1.957 κυβερνοεπιθέσεις που αναφέρθηκαν. Από αυτά, 89 περιστατικά χαρακτηρίστηκαν εθνικής σημασίας, ενώ 12 θεωρήθηκαν κρίσιμης φύσης. Το ransomware ξεχώρισε ως η πιο συχνή απειλή, με 317 περιστατικά που σχετίζονται με προπαρασκευαστικές ενέργειες για επιθέσεις ransomware.
Διαβάστε περισσότερα: Cleo Capital: Νέα στρατηγική κυβερνοασφάλειας για τη μείωση των διαδικτυακών απειλών
Ο νέος Διευθύνων Σύμβουλος του NCSC, Richard Horne, υπογράμμισε την επείγουσα ανάγκη για ισχυρότερες άμυνες και ταχύτερη αντίδραση στις κυβερνοαπειλές. Τόνισε ότι η κυβερνοασφάλεια πρέπει να θεωρείται ως επένδυση που προάγει την καινοτομία και την ανάπτυξη. Το NCSC σχεδιάζει να επικεντρωθεί στη μετάφραση των στρατηγικών του σε πρακτικές λύσεις και στην ενίσχυση της ανθεκτικότητας των κρίσιμων υποδομών.
Παράλληλα, η κυβέρνηση προωθεί το πρόγραμμα “Cyber Essentials”, το οποίο μειώνει τον κίνδυνο κυβερνοαπειλών κατά 92%. Επιθέσεις όπως αυτή που έπληξε τη Synnovis έχουν σοβαρές επιπτώσεις σε κρίσιμες υπηρεσίες, υπογραμμίζοντας την αναγκαιότητα ισχυρότερων μέτρων προστασίας. Το NCSC συνεργάζεται επίσης σε διεθνές επίπεδο για την καταπολέμηση του ransomware, παρέχοντας καθοδήγηση και υποστηρίζοντας κοινές πρωτοβουλίες για την αποφυγή πληρωμών λύτρων.
Η Αύξηση των Επιθέσεων από Κρατικούς Δρώντες
Η Ετήσια Ανασκόπηση περιγράφει το τοπίο των κυβερνοαπειλών του 2024 ως «διάχυτο και επικίνδυνο», με αυξανόμενη συχνότητα και αντίκτυπο κυβερνοεπιθέσεων, ιδιαίτερα από δρώντες κρατικής προέλευσης. Τον τελευταίο χρόνο, το NCSC παρατήρησε πως οι γεωπολιτικές συγκρούσεις εντείνουν την αστάθεια στο πεδίο των κυβερνοαπειλών. Ενδεικτικά, η Ρωσία χρησιμοποίησε καταστροφικό κακόβουλο λογισμικό κατά ουκρανικών στόχων και επιχείρησε συστηματικές παρεμβάσεις στα συστήματα χωρών του ΝΑΤΟ για να υποστηρίξει τις πολεμικές της ενέργειες.
Επιπλέον, σημειώθηκε ότι η Μόσχα ενθαρρύνει ολοένα και περισσότερο μη κρατικούς δρώντες να εξαπολύουν επιθέσεις κατά κρίσιμων εθνικών υποδομών (CNI) στο Ηνωμένο Βασίλειο και τον δυτικό κόσμο. Αυτοί οι δρώντες δεν υπόκεινται σε άμεσο κρατικό έλεγχο, γεγονός που καθιστά τις ενέργειές τους απρόβλεπτες. Ωστόσο, το report υπογραμμίζει πως η Ρωσία εξακολουθεί να φέρει την ευθύνη για αυτές τις ιδεολογικά καθοδηγούμενες επιθέσεις.
Η Κίνα παρουσιάζεται ως ένας εξαιρετικά εξελιγμένος και ικανός δράστης στις κυβερνοεπιθέσεις, με στόχο διάφορους τομείς. Τον Φεβρουάριο του 2024, το NCSC συνυπέγραψε προειδοποίηση σχετικά με παραβιάσεις της Κρίσιμης Εθνικής Υποδομής (CNI) των ΗΠΑ από την ομάδα Volt Typhoon. Τον Μάρτιο, η βρετανική κυβέρνηση κατηγόρησε κινεζικούς κρατικούς δρώντες για επιθέσεις εναντίον δημοκρατικών θεσμών.
Διαβάστε επίσης: Ευπάθεια GitHub CLI RCE επιτρέπει εκτέλεση κακόβουλων εντολών
Παράλληλα, το Ιράν συνεχίζει τις επιθετικές του ενέργειες στον κυβερνοχώρο, ενώ η Βόρεια Κορέα επικεντρώνεται στη συγκέντρωση εσόδων για την παράκαμψη κυρώσεων και τη συλλογή πληροφοριών μέσα από τις δραστηριότητές της.
Η αυξανόμενη πολυπλοκότητα και οι γεωπολιτικές επιπτώσεις των κυβερνοαπειλών απαιτούν συλλογική δράση, και η Ετήσια Ανασκόπηση του NCSC αναδεικνύει την κρισιμότητα της προληπτικής και συντονισμένης αντιμετώπισής τους.
Πηγή: infosecurity-magazine
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
