

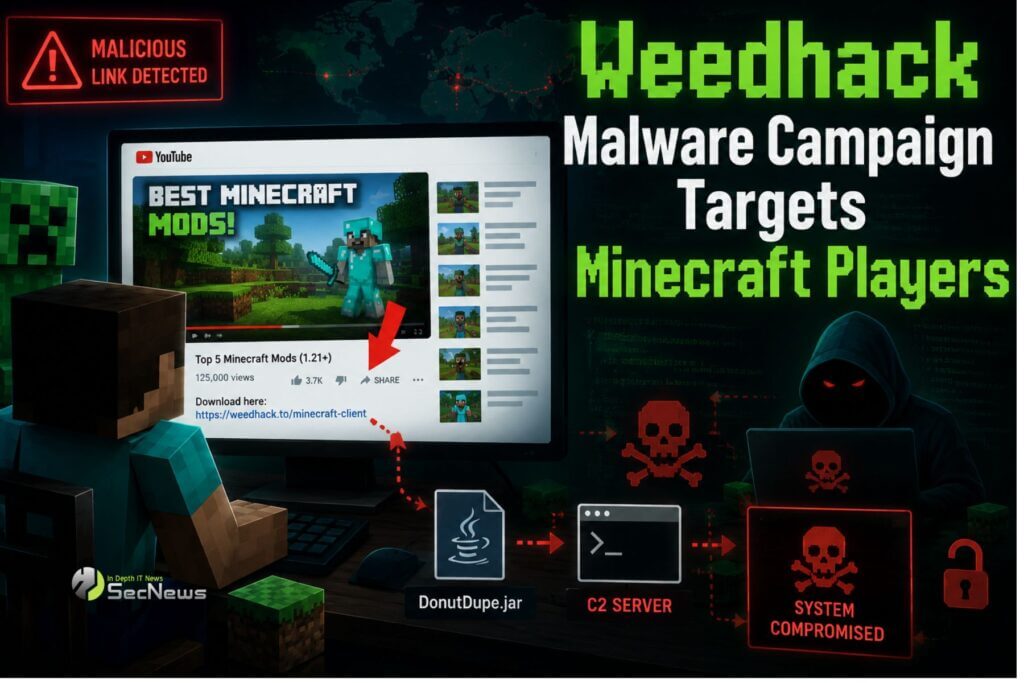
Οι παίκτες του Minecraft βρίσκονται για ακόμη μία φορά στο στόχαστρο κυβερνοεγκληματιών, καθώς ερευνητές εντόπισαν ενεργές καμπάνιες που διανέμουν το Weedhack μέσα από ψεύτικους clients, mods και cheats. Η τακτική βασίζεται στην αντιγραφή δημοφιλών εργαλείων και στην προώθηση παραπλανητικών ιστοτόπων, με στόχο ο χρήστης να πιστέψει ότι κατεβάζει ένα νόμιμο πρόγραμμα.

Η McAfee Labs αναφέρει ότι απέκλεισε περισσότερες από 6.300 προσπάθειες πρόσβασης σε κακόβουλους ιστοτόπους που σχετίζονται με την εκστρατεία. Το ιδιαίτερα ανησυχητικό στοιχείο είναι ο επαγγελματικός τρόπος με τον οποίο έχουν σχεδιαστεί αρκετές από αυτές τις σελίδες.
Weedhack malware: Ιστότοποι-κλώνοι που μοιάζουν αυθεντικοί
Οι απατηλοί ιστότοποι αντιγράφουν την εμφάνιση και τη δομή πραγματικών projects. Περιλαμβάνουν λογότυπα, αναλυτικές περιγραφές λειτουργιών, FAQ, οδηγούς εγκατάστασης, αναφορές στους δημιουργούς και συνδέσμους που παραπέμπουν ακόμη και σε αυθεντικά GitHub repositories.
Με αυτόν τον τρόπο, οι επιτιθέμενοι προσπαθούν να δημιουργήσουν ένα περιβάλλον που να εμπνέει εμπιστοσύνη. Ο χρήστης που αναζητά ένα Minecraft client ή ένα δημοφιλές mod μπορεί εύκολα να θεωρήσει ότι βρίσκεται στην επίσημη σελίδα, ιδιαίτερα όταν το κακόβουλο domain εμφανίζεται ψηλά στα αποτελέσματα αναζήτησης.
Δείτε επίσης: Weedhack: Νέα επίθεση malware στοχεύει παίκτες Minecraft
Ένα ακόμη χαρακτηριστικό της εκστρατείας είναι η αξιοποίηση σύγχρονων εργαλείων δημιουργίας ιστοτόπων. Η McAfee εντόπισε, μεταξύ άλλων, σελίδα που δημιουργήθηκε μέσω του Lovable, μιας AI πλατφόρμας ανάπτυξης ιστοτόπων. Η εξέλιξη αυτή δείχνει ότι η τεχνητή νοημοσύνη μπορεί να χρησιμοποιηθεί και από κακόβουλους παράγοντες για τη γρήγορη δημιουργία πειστικών υποδομών.
SEO poisoning: Όταν το Google γίνεται παγίδα
Το Weedhack είχε εντοπιστεί ήδη από τον Ιούνιο του 2026, με τους ερευνητές να καταγράφουν εκτεταμένη χρήση SEO poisoning. Οι δράστες προσπαθούν να βελτιώσουν τεχνητά την κατάταξη των ψεύτικων ιστοτόπων, ώστε να εμφανίζονται στις πρώτες θέσεις όταν ένας παίκτης αναζητά συγκεκριμένο client ή mod.
Σε ορισμένες περιπτώσεις, οι απατηλές σελίδες για τα Xenon Client και Nova Client εμφανίζονται ψηλά σε Google, Bing, Brave Search και DuckDuckGo. Έτσι, η αναζήτηση μιας απλής εφαρμογής μπορεί να οδηγήσει απευθείας σε malware.
Το πρόβλημα γίνεται ακόμη μεγαλύτερο επειδή οι χρήστες συχνά θεωρούν ότι τα πρώτα αποτελέσματα μιας μηχανής αναζήτησης είναι ασφαλή. Ωστόσο, η υψηλή κατάταξη δεν αποτελεί απόδειξη γνησιότητας.
Από Discord και GitHub μέχρι file-sharing υπηρεσίες
Η διανομή του Weedhack δεν περιορίζεται στους ψεύτικους ιστοτόπους. Σύμφωνα με τη McAfee, περίπου 49,6% των κακόβουλων URLs που εντοπίστηκαν σχετίζονταν με το Discord, ενώ ακολουθούσαν το MediaFire με 23,4% και το GitHub με 8,2%.
Οι σύνδεσμοι διακινούνται επίσης μέσω Reddit και άλλων καναλιών επικοινωνίας, ενώ κακόβουλα JAR αρχεία έχουν εντοπιστεί σε πλατφόρμες που χρησιμοποιούνται από την κοινότητα του Minecraft για mods και εργαλεία.
Δείτε επίσης: Poisoning επίθεση SEO αναπτύσσει Gootloader Malware
Μεταξύ των domains που έχουν χρησιμοποιηθεί περιλαμβάνονται απομιμήσεις των Glazed Client, Radium Client, Meteor Client, Xenon Client και Nova Client, αλλά και σελίδες που παρουσιάζονται ως εργαλεία για cracking seeds ή ως βιβλιοθήκες mods.
Τι κάνει το Weedhack στον υπολογιστή
Η μόλυνση δεν περιορίζεται στην εγκατάσταση ενός ύποπτου αρχείου. Η αλυσίδα επίθεσης καταλήγει σε JAR payloads που μπορούν να συλλέξουν πληροφορίες για το σύστημα, να τροποποιήσουν ρυθμίσεις ασφαλείας και να προσπαθήσουν να αποκτήσουν πρόσβαση σε ευαίσθητα δεδομένα.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Ιδιαίτερα επικίνδυνη είναι η δυνατότητα δημιουργίας εξαιρέσεων στο Microsoft Defender, καθώς μια τέτοια ενέργεια μπορεί να μειώσει την προστασία της συσκευής και να επιτρέψει σε επόμενα payloads να εκτελεστούν με λιγότερες πιθανότητες εντοπισμού.

Πώς μπορούν να προστατευτούν οι παίκτες Minecraft
Η συγκεκριμένη καμπάνια υπενθυμίζει ότι mods, cheats και clients πρέπει να αντιμετωπίζονται όπως οποιοδήποτε άλλο λογισμικό. Η ασφαλέστερη επιλογή είναι η λήψη τους αποκλειστικά από την επίσημη σελίδα του δημιουργού ή από αξιόπιστες πλατφόρμες.
Παράλληλα, δεν πρέπει να απενεργοποιείται το antivirus επειδή ένα πρόγραμμα το ζητά για να εγκατασταθεί. Ύποπτα JAR αρχεία χρειάζονται έλεγχο πριν από την εκτέλεση, ενώ η συσκευή και το λειτουργικό σύστημα πρέπει να παραμένουν ενημερωμένα.
Δείτε επίσης: Το BadIIS malware εξαπλώνεται μέσω SEO Poisoning
Η περίπτωση του Weedhack δείχνει, τελικά, ότι η δημοτικότητα του gaming αποτελεί σημαντικό κίνητρο για τους κυβερνοεγκληματίες. Όσο περισσότεροι παίκτες αναζητούν δωρεάν clients, mods και cheats, τόσο μεγαλύτερη γίνεται η αξία μιας καλά σχεδιασμένης ψεύτικης σελίδας. Και με τη βοήθεια του SEO poisoning, των social platforms και πλέον των AI εργαλείων δημιουργίας περιεχομένου, η παγίδα μπορεί να βρίσκεται πολύ πιο κοντά στο πραγματικό αποτέλεσμα αναζήτησης απ’ όσο θα περίμενε κανείς.
