

Τα τερματικά πληρωμών PAX Q80 βρίσκονται στο επίκεντρο τριών σοβαρών ευπαθειών, οι οποίες επιτρέπουν σε επιτιθέμενο που βρίσκεται στο ίδιο ή σε γειτονικό δίκτυο να παρακάμψει ελέγχους, να αλλάξει ρυθμίσεις και να φτάσει έως την εκτέλεση κώδικα με δικαιώματα root. Οι καταχωρίσεις της ZDI ενημερώθηκαν στις 14 Αυγούστου 2026.
Οι γνωστοποιήσεις αφορούν τα CVE-2026-19908, CVE-2026-19909 και CVE-2026-19910. Η κοινή τους ιδιαιτερότητα είναι ότι δεν απαιτούν πιστοποίηση, ενώ η ZDI περιγράφει το επηρεαζόμενο υλικολογισμικό στο τέλος του κύκλου ζωής και εκτός υποστήριξης. Αυτό περιορίζει σημαντικά τις επιλογές των επιχειρήσεων που χρησιμοποιούν το μοντέλο.
Δείτε επίσης: Η επίθεση Ghost Tap καταχράται πληρωμές NFC μέσω κινητού
Τι αποκαλύπτουν οι ευπάθειες στο PAX Q80
Η πρώτη αδυναμία, CVE-2026-19908, βρίσκεται στον δαίμονα XCB. Η έλλειψη ελέγχου πιστοποίησης επιτρέπει σε επιτιθέμενο με πρόσβαση στο γειτονικό δίκτυο να αποκτήσει πρόσβαση σε λειτουργίες που μπορούν να αποκαλύψουν ευαίσθητες πληροφορίες και να τροποποιήσουν τη διαμόρφωση του τερματικού. Η ZDI σημειώνει ότι η αδυναμία μπορεί να συνδυαστεί με άλλες για εκτέλεση κώδικα ως root.
Το CVE-2026-19909 αφορά την ανάλυση αρχείων AIP από τη διαδικασία εγκατάστασης. Με τη δημιουργία συμβολικού συνδέσμου, ένας επιτιθέμενος μπορεί να οδηγήσει τον εγκαταστάτη σε εγγραφή αυθαίρετων αρχείων. Η επίθεση απαιτεί πρόσβαση από το γειτονικό δίκτυο, αλλά όχι λογαριασμό, και μπορεί να χρησιμοποιηθεί μαζί με άλλη αδυναμία για εκτέλεση κώδικα στο περιβάλλον root.
Δείτε επίσης: Ενεργό GeoServer SQL injection απειλεί εκτεθειμένους διακομιστές
Η τρίτη αδυναμία, CVE-2026-19910, εντοπίζεται στον εγκαταστάτη εφαρμογών. Το πρόβλημα είναι η ανεπαρκής επαλήθευση της κρυπτογραφικής υπογραφής πριν από την εγκατάσταση μιας εφαρμογής. Έτσι, εισβολέα με πρόσβαση στο γειτονικό δίκτυο μπορεί να επιχειρήσει εκτέλεση αυθαίρετου κώδικα χωρίς πιστοποίηση, με την ZDI να αξιολογεί τη δυνατότητα ως αλυσίδα προς δικαιώματα root.
Η απαίτηση για δικτυακή γειτνίαση μειώνει την πιθανότητα μιας τυχαίας επίθεσης από απομακρυσμένο χρήστη, όχι όμως και τον κίνδυνο σε ένα κατάστημα ή σε μια αλυσίδα όπου το δίκτυο πληρωμών συνδέεται με άλλες υποδομές. Ένας παραβιασμένος υπολογιστής στο ίδιο τμήμα δικτύου ή μια λανθασμένη ρύθμιση μπορεί να λειτουργήσει ως σημείο εκκίνησης.
Γιατί η κατάσταση είναι δύσκολη για τους διαχειριστές
Οι τρεις ειδοποιήσεις της ZDI έχουν διαφορετικές ημερομηνίες αρχικής δημοσίευσης, όμως ενημερώθηκαν μαζί στις 14 Αυγούστου. Τα CVE καταγράφονται με βαθμολογίες CVSS 7.1, 7.5 και 7.5 αντίστοιχα. Η τεχνική βαρύτητα, ωστόσο, δεν είναι το μόνο πρόβλημα: το χρονολόγιο αναφέρει ότι η PAX είχε χαρακτηρίσει το αναφερόμενο υλικολογισμικό εκτός κύκλου ζωής.
Σύμφωνα με τα ZDI-26-524, ZDI-26-525 και ZDI-26-526, η ZDI ενημέρωσε την εταιρεία από τον Απρίλιο και κατέγραψε διαφωνίες σχετικά με την επίδραση στις υποστηριζόμενες εκδόσεις. Η εταιρεία επιβεβαίωσε αργότερα το ζήτημα στο αναφερόμενο υλικολογισμικό, ενώ ζήτησε παράταση έως τον Απρίλιο του 2027.
Η ZDI δεν παρουσιάζει διαθέσιμη ενημέρωση που να διορθώνει τις αδυναμίες. Για τα CVE-2026-19908 και CVE-2026-19909 αναφέρει ότι οι χρήστες δεν μπορούν να μεταβούν σε νεότερο υλικολογισμικό, ενώ για το CVE-2026-19910 σημειώνει πως το αναφερόμενο λογισμικό δεν υποστηρίζεται πλέον. Οι αναφορές του CVE Alert καταγράφουν επίσης την απουσία συγκεκριμένης επιδιόρθωσης.
Η δημοσίευση δεν τεκμηριώνει εκμετάλλευση σε πραγματικές επιθέσεις ούτε δίνει πλήρη οδηγό αξιοποίησης, επομένως οι οργανισμοί δεν πρέπει να θεωρήσουν ότι κάθε PAX Q80 έχει ήδη παραβιαστεί. Χρειάζεται, όμως, άμεση αξιολόγηση του αποθέματος και των διαδρομών επικοινωνίας του, ειδικά σε περιβάλλοντα όπου διακινούνται δεδομένα συναλλαγών.
Τι πρέπει να κάνουν οι επιχειρήσεις με PAX Q80
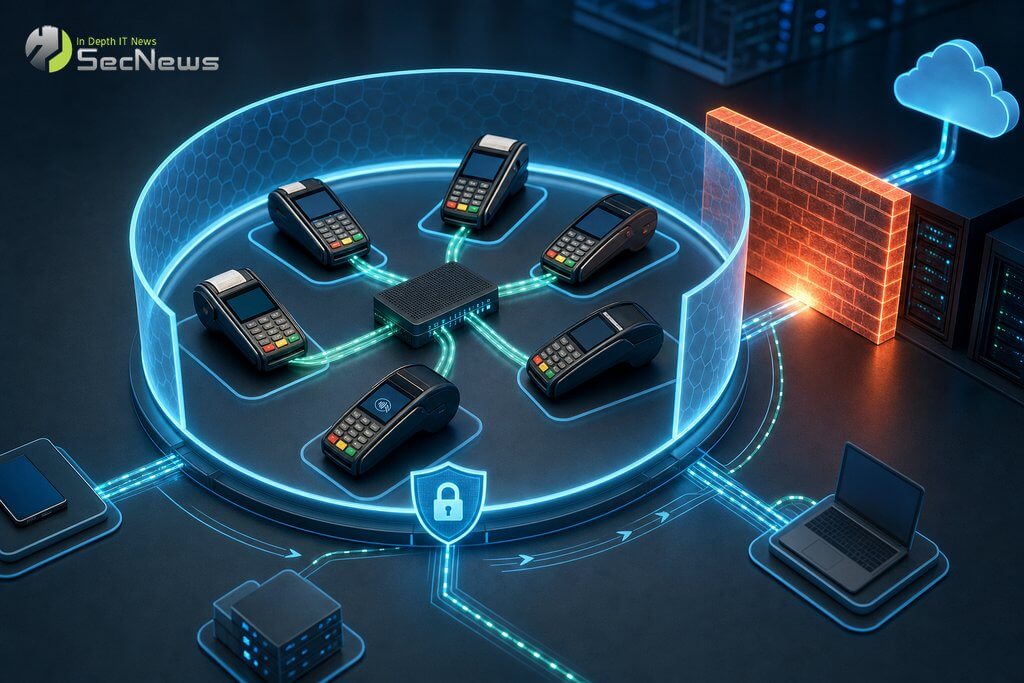
Η μοναδική άμεση κατεύθυνση που δίνει η ZDI είναι να περιοριστεί η αλληλεπίδραση με το προϊόν. Στην πράξη, οι υπεύθυνοι πρέπει να καταγράψουν κάθε PAX Q80, να ελέγξουν το υλικολογισμικό και να απομονώσουν τα τερματικά σε ξεχωριστό τμήμα δικτύου, χωρίς πρόσβαση από σταθμούς εργασίας ή υπηρεσίες που δεν είναι απαραίτητες.
Παράλληλα, χρειάζεται έλεγχος των συνδέσεων από και προς τα τερματικά, περιορισμός της πρόσβασης διαχείρισης και αναζήτηση ασυνήθιστων αλλαγών στη διαμόρφωση ή προσπάθειας εγκατάστασης εφαρμογής. Η απουσία πιστοποίησης ως προϋπόθεση δεν σημαίνει ότι κάθε συσκευή είναι εκτεθειμένη από το Διαδίκτυο, αλλά κάνει την τμηματοποίηση του δικτύου κρίσιμο μέτρο.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Η καταγραφή των συσκευών και των υπευθύνων τους βοηθά επίσης να μη μείνουν παλιά τερματικά εκτός ελέγχου. Κάθε αλλαγή στη διαμόρφωση πρέπει να τεκμηριώνεται, ενώ οι κανόνες πρόσβασης χρειάζεται να επανεξετάζονται μετά από κάθε αλλαγή στην υποδομή.
Δείτε επίσης: Τρεις κρίσιμες ευπάθειες στο Emlog Assistant
Το βασικό συμπέρασμα για τις επιχειρήσεις είναι ότι ένα τερματικό εκτός υποστήριξης δεν πρέπει να αντιμετωπίζεται ως συνηθισμένη συσκευή που απλώς περιμένει την επόμενη ενημέρωση. Μέχρι να υπάρξει σαφής λύση από τον κατασκευαστή, η μείωση της δικτυακής έκθεσης και ο σχεδιασμός αντικατάστασης αποτελούν την πιο ρεαλιστική γραμμή άμυνας.
