

Η Cloudflare ανακοίνωσε στις 5 Αυγούστου 2026, στο πλαίσιο της Agents Week, το Cloudflare OS, μια πλατφόρμα ανοικτού κώδικα που φιλοδοξεί να γίνει ο ασφαλής χώρος εργασίας για πράκτορες τεχνητής νοημοσύνης και εταιρικές εφαρμογές. Η ανακοίνωση του Kenton Varda δεν αφορά ένα νέο λειτουργικό σύστημα για υπολογιστές, αλλά μια διαφορετική προσέγγιση στην καθημερινή εργασία με AI.
Το έργο διατίθεται με άδεια Apache 2.0 και ο πηγαίος κώδικας βρίσκεται στο επίσημο αποθετήριο στο GitHub. Η Cloudflare το παρουσιάζει ως συνδυασμό χώρου εργασίας για πράκτορες, πλαισίου διακυβέρνησης και πλατφόρμας εφαρμογών, με εκτέλεση πάνω σε Workers, Durable Objects και Dynamic Workers.
Δείτε επίσης: Claude ή Copilot σε ελληνική επιχείρηση: Γιατί το AWS Bedrock Frankfurt αλλάζει τα δεδομένα
Cloudflare OS: Τι είναι και τι δεν είναι
Η ονομασία OS είναι σκόπιμη, αλλά δεν περιγράφει ένα παραδοσιακό λειτουργικό σύστημα. Δεν αντικαθιστά τα Windows, το Linux ή το λειτουργικό σύστημα ενός κινητού. Αντίθετα, λειτουργεί ως επίπεδο πάνω από την υποδομή της Cloudflare, όπου οι άνθρωποι θέτουν έναν στόχο και οι πράκτορες αξιοποιούν εταιρική γνώση, εργαλεία και δεδομένα για να τον υλοποιήσουν.
Ο Kenton Varda, δημιουργός των Cloudflare Workers και του Sandstorm.io, εξηγεί ότι το OS έχει δύο σημασίες. Από τη μία πλευρά, είναι ένα λειτουργικό περιβάλλον για την παραγωγικότητα μιας εταιρείας με AI. Από την άλλη, είναι ένα σύστημα διαχείρισης φόρτων εργασίας τεχνητής νοημοσύνης, αντίστοιχο με τον ρόλο που έχει ένα παραδοσιακό λειτουργικό σύστημα για τις εφαρμογές.
Η προσέγγιση δοκιμάστηκε πρώτα εσωτερικά. Σύμφωνα με την ανακοίνωση, η χρήση ξεκίνησε τον Μάιο του 2026 και μέχρι τον Αύγουστο χιλιάδες εργαζόμενοι χρησιμοποιούσαν καθημερινά την πλατφόρμα. Η ανάλυση του Phoronix επισημαίνει ότι το έργο στοχεύει ταυτόχρονα στην αντικατάσταση τμήματος των εργαλείων παραγωγικότητας και στην ενορχήστρωση πρακτόρων.
Τα τρία δομικά στοιχεία του Cloudflare OS
Το πρώτο στοιχείο είναι ο χώρος εργασίας πρακτόρων (agent workspace). Ανοίγει από τον περιηγητή και δεν απαιτεί γνώσεις προγραμματισμού. Οι εργαζόμενοι μπορούν να ζητήσουν έρευνα, έγγραφα ή παρουσιάσεις που βασίζονται σε ζωντανά εταιρικά δεδομένα, ενώ οι πράκτορες μπορούν να γράφουν και να εκτελούν κώδικα σε απομονωμένο περιβάλλον εκτέλεσης.
Κεντρικό ρόλο έχει η βιβλιοθήκη δεξιοτήτων της εταιρείας. Κάθε εργαζόμενος μπορεί να συνεισφέρει διαδικασίες, γνώση και επαναχρησιμοποιήσιμα πρότυπα, ώστε η εμπειρία μιας ομάδας να γίνεται διαθέσιμη σε ολόκληρο τον οργανισμό. Παράλληλα, αυτοματοποιημένες ροές εργασίας συνεχίζουν να λειτουργούν στο παρασκήνιο, χωρίς να απαιτείται συνεχής παρέμβαση από την ομάδα πληροφορικής.
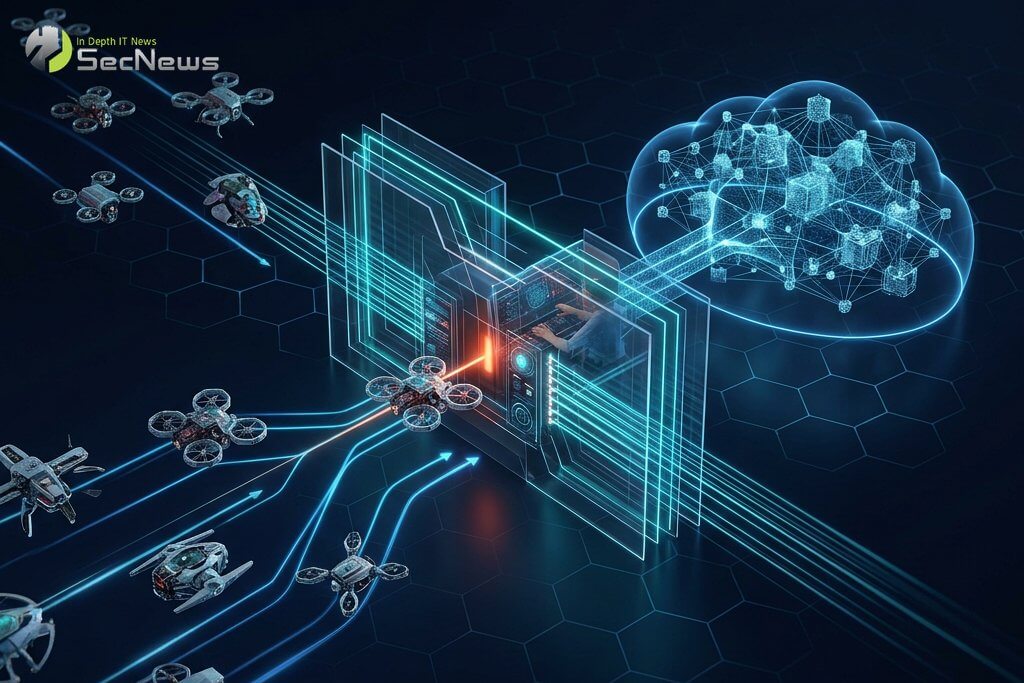
Το δεύτερο στοιχείο είναι οι Gatekeepers, δηλαδή οι ελεγκτές πρόσβασης. Πρόκειται για Workers ανά υπηρεσία, οι οποίοι παρεμβάλλονται πριν από κάθε πρόσβαση σε εσωτερικό σύστημα. Ο κανόνας μπορεί να επιτρέπει σε έναν πράκτορα να διαβάζει ζητήματα από ένα συγκεκριμένο αποθετήριο, αλλά όχι τον πηγαίο κώδικα, να αποκρύπτει ορισμένα πεδία ή να εφαρμόζει όρια ρυθμού.
Οι εγκρίσεις ανθρώπου στη ροή (human-in-the-loop) είναι ασύγχρονες. Έτσι, ένας πράκτορας δεν χρειάζεται να σταματά ολόκληρη την εργασία του μέχρι να απαντήσει ένας υπεύθυνος. Το αίτημα έγκρισης προχωρά παράλληλα και η ενέργεια ολοκληρώνεται μόνο όταν ικανοποιηθούν οι σχετικοί κανόνες. Αυτή η λεπτομερής πολιτική μειώνει την ανάγκη για γενικά, υπερβολικά δικαιώματα.
Το τρίτο στοιχείο είναι τα Gadgets, δηλαδή μικρές, τροποποιήσιμες εφαρμογές που δημιουργούνται μέσα στο ίδιο περιβάλλον. Κάθε εφαρμογή εκτελείται ως απομονωμένο στιγμιότυπο, με Dynamic Worker, Durable Object Facet και δική της βάση SQLite. Η λογική θυμίζει τα Grains του Sandstorm.io, αλλά είναι προσαρμοσμένη στην υποδομή της Cloudflare.
Η επικοινωνία του πελάτη με τον διακομιστή χρησιμοποιεί το Cap’n Web για απομακρυσμένες κλήσεις αντικειμένων. Η εξερχόμενη δικτύωση είναι απενεργοποιημένη από προεπιλογή, ώστε μια εφαρμογή που δημιουργήθηκε για έναν συγκεκριμένο σκοπό να μην αποκτά αυθαίρετα πρόσβαση στο διαδίκτυο. Το μοντέλο αυτό διαχωρίζει τα δεδομένα και περιορίζει την πιθανότητα πλευρικής μετακίνησης.
Δείτε επίσης: Περιστατικό AISI: AI δημιούργησε ψεύτικες ταυτότητες GitHub για να εξαπατήσει προγραμματιστές
Zero-trust ασφάλεια χωρίς μόνιμα δικαιώματα
Η πιο σημαντική αρχιτεκτονική επιλογή είναι το zero permissions by default. Κάθε πράκτορας ξεκινά χωρίς πρόσβαση σε πόρους και λαμβάνει μόνο τη συγκεκριμένη άδεια που απαιτείται για μια εργασία. Η πρόσβαση δίνεται ανά πόρο, με ρητή παραχώρηση, αντί να κληρονομείται από έναν γενικό λογαριασμό ή από ένα μεγάλο σύνολο εταιρικών διαπιστευτηρίων.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Το μοντέλο στηρίζεται στο Cloudflare Access, το οποίο επαληθεύει κάθε χρήστη, καθώς και κάθε αίτημα. Οι Gatekeepers προσθέτουν την επιχειρησιακή λεπτομέρεια: ποια δεδομένα μπορεί να δει ένας πράκτορας, ποια αλλαγή επιτρέπεται να κάνει και πότε απαιτείται ανθρώπινη έγκριση. Για τους υπεύθυνους ασφάλειας, αυτό σημαίνει σαφέστερο έλεγχο και καλύτερη ιχνηλασιμότητα.
Το Cloudflare OS δεν επιβάλλει ένα συγκεκριμένο μοντέλο τεχνητής νοημοσύνης. Μέσω του Cloudflare AI Gateway, οι οργανισμοί μπορούν να επιλέγουν πάροχο ανά εργασία και να αποφεύγουν το κλείδωμα σε έναν προμηθευτή. Η κατανάλωση μπορεί να αποδίδεται ανά χρήστη, ομάδα ή χώρο εργασίας, με προϋπολογισμούς και όρια ρυθμού. Υποστηρίζονται επίσης τοπικά μοντέλα μέσω Ollama.
Τι προσφέρει στις επιχειρήσεις
Η Cloudflare τοποθετεί το Cloudflare OS στην αγορά των μεγάλων οργανισμών, με ενδιαφέρον από χρηματοπιστωτικές υπηρεσίες, λιανεμπόριο, υγεία και ψηφιακές επιχειρήσεις. Το βασικό επιχείρημα είναι ότι οι οργανισμοί διατηρούν την ιδιοκτησία όσων δημιουργούν και εκτελούν την πλατφόρμα μέσα στον δικό τους λογαριασμό Cloudflare, αντί να μεταφέρουν τη βασική επιχειρησιακή γνώση σε ένα εξωτερικό λογισμικό ως υπηρεσία.
Αυτό διαφοροποιεί το έργο από τις κλειστές εκδόσεις των ChatGPT Enterprise, Microsoft Copilot και Claude Enterprise. Η άδεια ανοικτού κώδικα επιτρέπει εσωτερικό έλεγχο του κώδικα, ενώ η αρχιτεκτονική διατηρεί ανεξαρτησία από το μοντέλο. Ωστόσο, η ανοικτότητα δεν εξαλείφει το λειτουργικό κόστος, τις ανάγκες παραμετροποίησης ή την εξάρτηση από την υποδομή Workers.
Η Cloudflare αναφέρει ότι μια διαχειριζόμενη ανάπτυξη μέσα από το Dashboard θα είναι διαθέσιμη σύντομα. Για υλοποιήσεις μεγαλύτερης κλίμακας, αναφέρονται συνεργάτες όπως οι Presidio και Happy Cog. Οι επιχειρήσεις μπορούν να εξετάσουν την πλατφόρμα μέσω του os.cloudflare.app, ενώ το βασικό έργο και ένα πρότυπο ανάπτυξης είναι ήδη διαθέσιμα δημόσια.
Δείτε επίσης: Perplexity Finance: Ο δωρεάν AI Bloomberg killer έφτασε στη Wall Street
Η ελληνική διάσταση: από τους PoPs έως το DORA
Για ελληνικές επιχειρήσεις, το ενδιαφέρον συνδέεται με την τοπολογία του δικτύου και τη συμμόρφωση. Η Cloudflare διαθέτει σημεία παρουσίας (PoPs) στην Αθήνα και στη Θεσσαλονίκη, ενώ η επιλογή περιοχών της Ευρωπαϊκής Ένωσης μπορεί να υποστηρίξει απαιτήσεις διαμονής δεδομένων και το πλαίσιο του GDPR, ανάλογα με τη διαμόρφωση της υπηρεσίας και τις συμβατικές δεσμεύσεις.
Τράπεζες, ασφαλιστικές εταιρείες και φορείς του Δημοσίου θα μπορούσαν να εξετάσουν το μοντέλο για εσωτερικές ροές εργασίας, υπό την προϋπόθεση ότι θα χαρτογραφήσουν πρώτα τις κατηγορίες δεδομένων, τις απαιτήσεις του DORA και τους κανόνες διατήρησης. Η τεχνική αξία του zero trust δεν αρκεί από μόνη της· χρειάζονται σαφείς ρόλοι, καταγραφή ενεργειών και δοκιμές πριν από την παραγωγική χρήση.
Πώς ξεκινά μια ομάδα με το Cloudflare OS
Το πρώτο βήμα είναι η εξέταση του κώδικα και του προτύπου ανάπτυξης στο GitHub και η επιβεβαίωση ότι ο λογαριασμός διαθέτει το Workers Paid plan. Έπειτα, μια ομάδα μπορεί να επιλέξει έναν περιορισμένο εσωτερικό σκοπό, όπως αναζήτηση τεκμηρίωσης ή σύνταξη αναφορών, και να καθορίσει ποιοι πόροι επιτρέπεται να είναι ορατοί.
Στη συνέχεια, οι Gatekeepers πρέπει να σχεδιαστούν ανά υπηρεσία, με ελάχιστα δικαιώματα, όρια ρυθμού και διαδρομές ανθρώπινης έγκρισης. Η ομάδα ασφάλειας οφείλει να ελέγξει τη συμπεριφορά των Gadgets, την απενεργοποίηση της εξερχόμενης δικτύωσης και την απόδοση του κόστους ανά χρήση. Μόνο μετά από αυτά τα βήματα έχει νόημα η επέκταση σε ευαίσθητα συστήματα.
Συχνές ερωτήσεις για το Cloudflare OS
Είναι πραγματικό λειτουργικό σύστημα; Όχι με την παραδοσιακή έννοια. Είναι πλατφόρμα χώρου εργασίας, διακυβέρνησης και εφαρμογών για πράκτορες τεχνητής νοημοσύνης, η οποία εκτελείται πάνω σε υποδομές της Cloudflare.
Πρέπει μια εταιρεία να χρησιμοποιεί μοντέλο της Cloudflare; Όχι. Το Cloudflare AI Gateway επιτρέπει σύνδεση με διαφορετικούς παρόχους μοντέλων, ενώ υποστηρίζονται και τοπικά μοντέλα μέσω Ollama. Η επιλογή μπορεί να γίνεται ανά εργασία και κόστος.
Τι σημαίνει μηδενική άδεια από προεπιλογή; Οι πράκτορες δεν έχουν αρχική πρόσβαση σε εταιρικά δεδομένα ή υπηρεσίες. Κάθε δικαίωμα παραχωρείται ρητά, ανά πόρο και ανά σκοπό, μέσω ελεγχόμενων Gatekeepers.
Είναι έτοιμο για παραγωγή στην Ελλάδα; Το έργο είναι διαθέσιμο ως ανοικτός κώδικας, αλλά η διαχειριζόμενη έκδοση από το Dashboard αναμένεται. Κάθε ελληνικός οργανισμός χρειάζεται δικό του έλεγχο αρχιτεκτονικής, κόστους και συμμόρφωσης πριν από την παραγωγική ανάπτυξη.
Η ανακοίνωση της Cloudflare μέσω Business Wire δείχνει ότι το Cloudflare OS δεν επιχειρεί απλώς να προσθέσει έναν ακόμη βοηθό τεχνητής νοημοσύνης. Επιχειρεί να μεταφέρει τον έλεγχο των πρακτόρων, των δεδομένων και των εφαρμογών πίσω στον οργανισμό. Αν το μοντέλο αποδειχθεί στην πράξη τόσο ασφαλές και ευέλικτο όσο υπόσχεται, μπορεί να αποτελέσει σημαντική εναλλακτική για επιχειρήσεις που θέλουν AI χωρίς μόνιμη εξάρτηση από ένα κλειστό οικοσύστημα.
