

Μια σειρά από κρίσιμες ευπάθειες στην κάμερα dashcam F800 Pro της Thinkware αποκάλυψε ελαττώματα συστημικής ασφάλειας, όπως η έκθεση των διαπιστευτηρίων χρήστη σε απλό κείμενο, οι προεπιλεγμένες παρακάμψεις ελέγχου ταυτότητας και οι μη ασφαλείς πρακτικές αποθήκευσης δεδομένων.
Δείτε επίσης: Ευπάθεια στο plugin Chaty Pro θέτει σε κίνδυνο WordPress sites
Αυτά τα ζητήματα, που αποκαλύφθηκαν μεταξύ Νοεμβρίου 2024 και Μαρτίου 2025, υπογραμμίζουν τους κινδύνους για εκατομμύρια συσκευές που χρησιμοποιούνται παγκοσμίως για την παρακολούθηση προσωπικών και εμπορικών οχημάτων.
Η πιο σοβαρή ευπάθεια, που εντοπίζεται ως CVE-2025-2120, επιτρέπει στους εισβολείς με φυσική πρόσβαση στην Thinkware dashcam να εξάγουν διαπιστευτήρια Wi-Fi και λεπτομέρειες λογαριασμού cloud απευθείας από το αρχείο διαμόρφωσης /tmp/hostapd.conf.
Αυτό το αρχείο αποθηκεύει ευαίσθητα δεδομένα χωρίς κρυπτογράφηση, επιτρέποντας στους επιτιθέμενους να θέσουν σε κίνδυνο τόσο τη συνδεσιμότητα της τοπικής κάμερας dashcam όσο και τους συνδεδεμένους λογαριασμούς Thinkware Cloud. Οι ερευνητές επιβεβαίωσαν ότι τα διαπιστευτήρια παραμένουν προσβάσιμα ακόμη και μετά την επανεκκίνηση της συσκευής, θέτοντας έναν μόνιμο κίνδυνο για τους χρήστες που σταθμεύουν οχήματα σε δημόσιες ή μη ασφαλείς τοποθεσίες.
Δείτε ακόμα: Ευπάθεια LibreOffice επιτρέπει εκτέλεση αυθαίρετων σεναρίων
Οι ευπάθειες διασταυρώνονται για να δημιουργήσουν σενάρια επίθεσης πολλαπλών σταδίων:
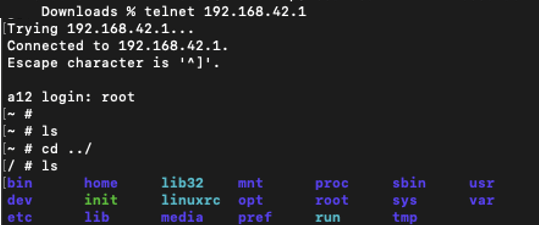
Προεπιλεγμένη εκμετάλλευση διαπιστευτηρίων (CVE-2025-2119): Οι εισβολείς μπορούν να συνδεθούν στο Wi-Fi της κάμερας dashcam χρησιμοποιώντας τον προεπιλεγμένο εργοστασιακό κωδικό πρόσβασης 123456789, παρακάμπτοντας την υποχρεωτική διαδικασία σύζευξης εφαρμογών για κινητά.
Μόλις συνδεθούν, αποκτούν απεριόριστη πρόσβαση στη ροή του Πρωτοκόλλου ροής σε πραγματικό χρόνο (RTSP) στη θύρα 554 και στις υπηρεσίες Telnet στη θύρα 23, επιτρέποντας τη ζωντανή παρακολούθηση βίντεο ή τη λήψη ιστορικού footage:
Παραβίαση Cloud Account (CVE-2024–53614): Ένα hardcoded κλειδί αποκρυπτογράφησης AES-256 στο Thinkware Cloud APK (v4.3.46) επιτρέπει στους επιτιθέμενους να αποκρυπτογραφούν την κίνηση σύνδεσης, εκθέτοντας διαπιστευτήρια cloud και παραχωρώντας πρόσβαση σε αποθηκευμένο υλικό.
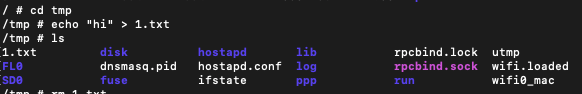
Χειρισμός συστήματος αρχείων (CVE-2025-2121): Οι επιτιθέμενοι με πρόσβαση στο δίκτυο μπορούν να αντικαταστήσουν το υλικολογισμικό ή να αναπτύξουν κακόβουλο λογισμικό μέσω του απροστάτευτου συστήματος αποθήκευσης αρχείων της κάμερας dashcam, διευκολύνοντας τα μόνιμα backdoors ή την καταστροφή δεδομένων:
Δείτε επίσης: Κρίσιμη ευπάθεια του Kibana επιτρέπει εκτέλεση αυθαίρετου κώδικα
Ο συνδυασμός αυτών των ευπαθειών στην Thinkware Dashcam, επιτρέπει στους εισβολείς να:
- Κλέψουν ευαίσθητα πλάνα διαδρομών, πινακίδων κυκλοφορίας ή συμπεριφοράς οδηγού.
- Μιμηθούν χρήστες μέσω παραβιασμένων λογαριασμών cloud.
- Αναπτύξουν ransomware που στοχεύει χειριστές στόλου.
- Δημιουργήσουν συνθήκες άρνησης υπηρεσίας καταλαμβάνοντας την υποδοχή σύνδεσης μιας συσκευής (CVE-2025-2122).
Τα exploits λειτουργούν σιωπηλά, χωρίς οπτικές ή ακουστικές ειδοποιήσεις να ειδοποιούν τα θύματα κατά την εξαγωγή διαπιστευτηρίων ή την εξαγωγή δεδομένων.
🔑 Ασφαλίστε τους κωδικούς σας με Proton Pass
Password manager από την Proton — end-to-end κρυπτογράφηση, passkeys, ενσωματωμένο 2FA και παρακολούθηση για διαρροές των στοιχείων σας.
- ✔ Κρυπτογραφημένη αποθήκευση κωδικών & passkeys
- ✔ Ειδοποίηση αν κάποιος κωδικός σας διέρρευσε (Dark Web Monitoring)
- ✔ Δωρεάν έκδοση — σε όλες τις συσκευές
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Πηγή: cybersecuritynews
