

Οι ερευνητές ασφάλειας της Google διέγραψαν 22 εφαρμογές Android που έχουν μολυνθεί από τα adware HiddnAd και Guerilla.

Ανακαλύφθηκαν πρόσφατα μετά από μια έρευνα της εταιρείας Sophos την περασμένη εβδομάδα και δεν υπάρχει κάποια σύνδεση μεταξύ τους καθώς το καθένα λειτουργεί με διαφορετικό τρόπο. Ας τα δούμε λίγο πιο αναλυτικά
Το πρώτο adware που ανακαλύφθηκε ήταν το Guerilla , το οποίο ο ερευνητής της Sophos Chen Yu βρήκε σε 15 εφαρμογές που υπήρχαν στο Play Store, οι περισσότερες από τις οποίες ήταν κλώνοι γνωστών επιτυχημένων apps. Όλες οι εφαρμογές ήταν πλήρως λειτουργικές αλλά έρχονταν επίσης με το adware κρυμμένο στον κώδικα τους.
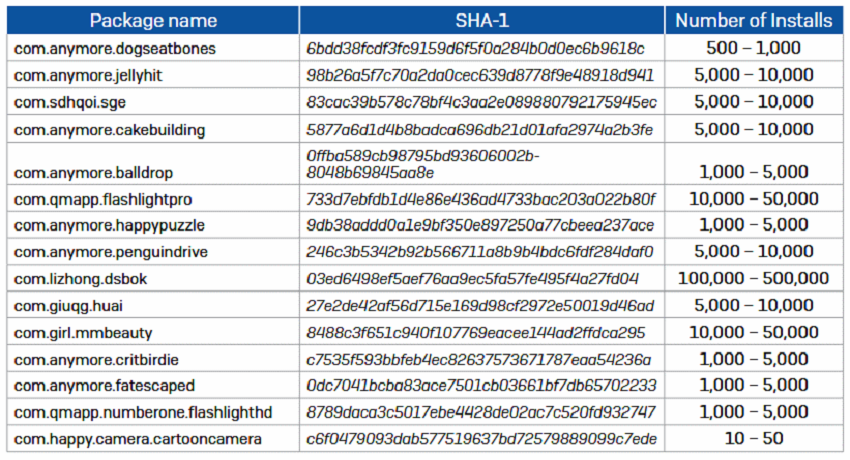
Ο Yu χαρακτηρίζει το ίδιο ως malware αφού λέει ότι ο κακόβουλος κώδικας που είχε λειτουργούσε ως backdoor, επιτρέποντας στην εφαρμογή να κατεβάζει και να τρέχει οποιοδήποτε πρόσθετο στοιχείο. Οι κακόβουλοι χρήστες θα μπορούσαν να κατεβάσουν ό,τι ήθελαν, αλλά εστίασαν σε ad-clicking plugins που δημιούργησαν κέρδος σε αυτούς. “Αυτό γίνεται κρυφά, οπότε ο χρήστης του app μπορεί να μην παρατηρεί καν αυτή τη συμπεριφορά”, γράφει ο Yu σε μια αναφορά που κυκλοφόρησε. “Το ad-clicker καταναλώνει πόρους και είναι πρόβλημα, αλλά ο πραγματικός κίνδυνος του Guerilla είναι η ικανότητά του να κατεβάζει οτιδήποτε άλλο θέλει λόγο του backdoor κώδικα που περιέχει”
Το δεύτερο adware είναι το HiddnAd το οποίο κρυβόταν πίσω από 7 εφαρμογές (6 QR code readers, 1 smart compass), οι οποίες ήταν όλες διαθέσιμες μέσω του Play Store.
Το HiddnAd δεν ήταν εξίσου εξελιγμένο με το Guerilla και αντί να “ανοίξει” ένα backdoor σε συσκευές για να κατεβάσει οτιδήποτε extra ήθελε, οι απατεώνες έκρυβαν τον κακόβουλο κώδικα του adware μέσα σε ένα στοιχείο εικόνας. Οι εφαρμογές που είχαν μολυνθεί από το HiddnAd πέρασαν τους ελέγχους ασφαλείας της Google, επειδή καθυστέρησαν την εκτέλεση οποιουδήποτε κακόβουλου κώδικα για έξι ώρες παρακάμπτοντας πολλές από τις σαρώσεις ασφάλειας του Play Store.
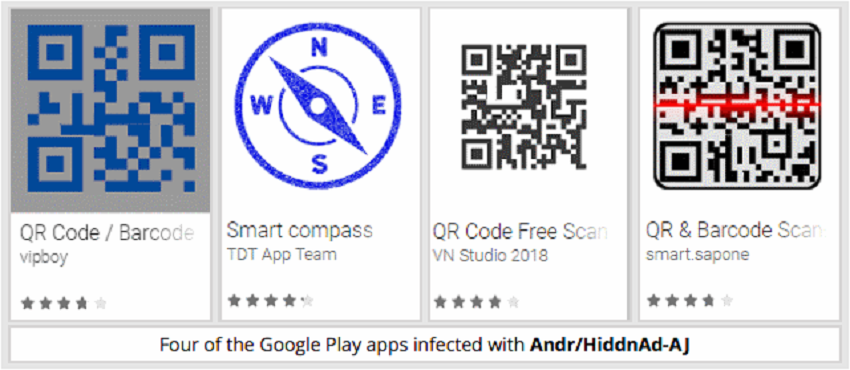
Δυστυχώς, η Sophos δεν κυκλοφόρησε πλήρη κατάλογο εφαρμογών που περιείχαν το adware HiddnAd αναφέροντας μόνο τις 4 από αυτές.
