

Το open-source λογισμικό αποτελεί πλέον βασικό κομμάτι της σύγχρονης τεχνολογίας. Εκατομμύρια εφαρμογές και διαδικτυακές υπηρεσίες βασίζονται σε βιβλιοθήκες και εργαλεία που αναπτύσσονται και συντηρούνται από κοινότητες προγραμματιστών σε ολόκληρο τον κόσμο. Η ανοιχτή φύση αυτών των έργων προσφέρει σημαντικά πλεονεκτήματα, δημιουργεί όμως και νέες προκλήσεις στον τομέα της κυβερνοασφάλειας.
Δείτε επίσης: Το WordPress προσθέτει αυτοματοποιημένες αναθεωρήσεις plugins
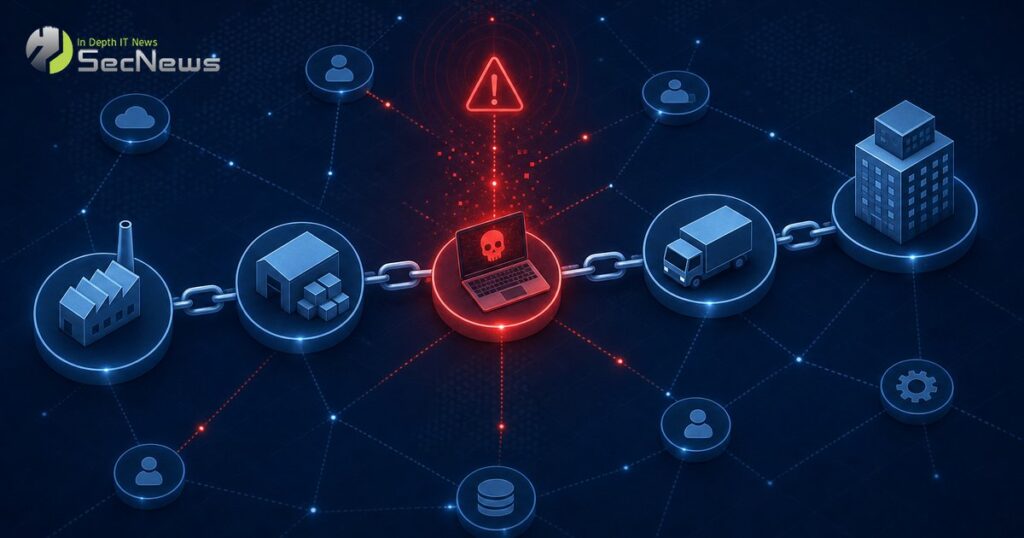
Ένας από τους σημαντικότερους κινδύνους είναι οι supply-chain attacks, δηλαδή οι επιθέσεις στην αλυσίδα εφοδιασμού λογισμικού. Σε μια τέτοια επίθεση, ο δράστης δεν χρειάζεται απαραίτητα να επιτεθεί απευθείας στον τελικό στόχο. Αντίθετα, μπορεί να εκμεταλλευτεί μια ευπάθεια ή να εισαγάγει κακόβουλο κώδικα σε ένα λoγισμικό, μια βιβλιοθήκη ή ένα dependency που χρησιμοποιούν πολλές άλλες εφαρμογές.
Το πρόβλημα γίνεται ιδιαίτερα σοβαρό επειδή μια μικρή βιβλιοθήκη μπορεί να αποτελεί μέρος εκατοντάδων ή ακόμη και χιλιάδων διαφορετικών προγραμμάτων. Εάν παραβιαστεί, η επίθεση μπορεί να μεταφερθεί έμμεσα σε μεγάλο αριθμό χρηστών και οργανισμών. Παράλληλα, οι προγραμματιστές συχνά χρησιμοποιούν dependencies χωρίς να έχουν πλήρη εικόνα για το πώς αναπτύσσονται, ενημερώνονται και συντηρούνται.
Δείτε ακόμα: Πρόσθετα BdThemes: Επίθεση εφοδιαστικής αλυσίδας δημιουργεί κρυφούς διαχειριστές
Για την αντιμετώπιση του κινδύνου απαιτείται καλύτερος έλεγχος της αλυσίδας λογισμικού. Οι οργανισμοί μπορούν να καταγράφουν τα dependencies που χρησιμοποιούν, να ελέγχουν την προέλευση και την ακεραιότητά τους και να εγκαθιστούν έγκαιρα τις διαθέσιμες ενημερώσεις ασφαλείας. Εργαλεία ανάλυσης κώδικα και Software Composition Analysis μπορούν επίσης να βοηθήσουν στον εντοπισμό γνωστών ευπαθειών.
Εξίσου σημαντική είναι η ασφάλεια των ίδιων των οpen-source projects. Η χρήση ισχυρής ταυτοποίησης, ο έλεγχος των αλλαγών στον κώδικα και η προστασία των λογαριασμών των maintainers μπορούν να μειώσουν σημαντικά την πιθανότητα παραβίασης.
Δείτε επίσης: Gemini Agent-to-Agent Attack: Διαρροή Secrets & Tampering σε PRs
Οι supply-chain attacks δείχνουν ότι η ασφάλεια ενός συστήματος δεν εξαρτάται μόνο από τον δικό του κώδικα. Εξαρτάται και από όλα τα στοιχεία που βρίσκονται «πίσω» από αυτόν. Καθώς η εξάρτηση από open-source λογισμικό συνεχώς αυξάνεται, η προστασία ολόκληρης της αλυσίδας ανάπτυξης αποτελεί πλέον βασική προϋπόθεση για ένα ασφαλές ψηφιακό περιβάλλον.
