

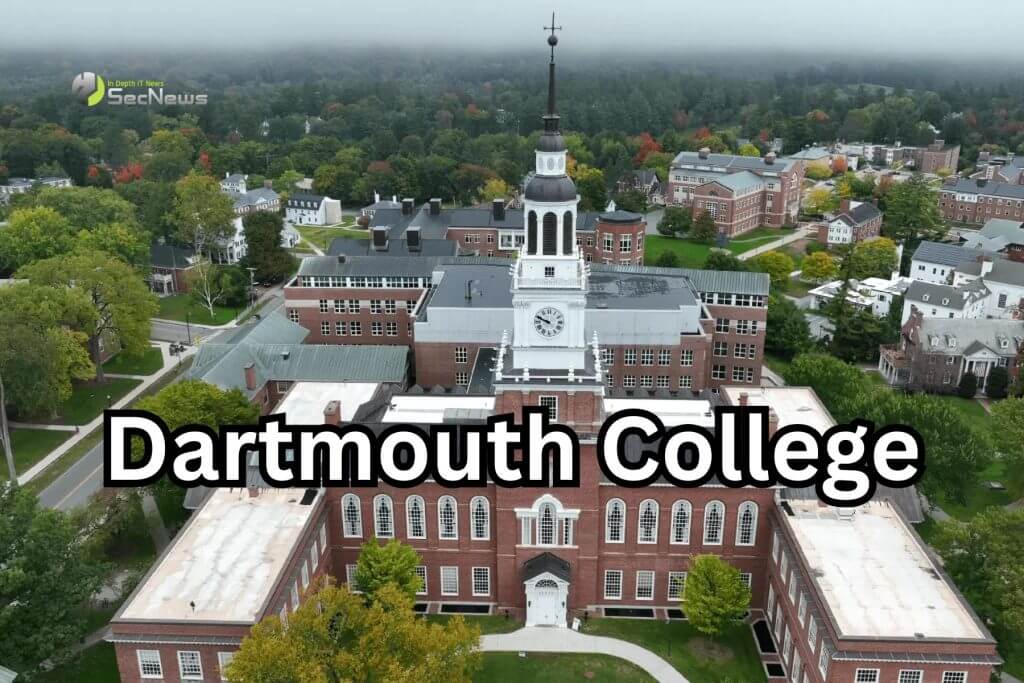
Το Dartmouth College επιβεβαίωσε ότι υπέστη σοβαρή παραβίαση δεδομένων, έπειτα από τη δημοσιοποίηση αρχείων που υποκλάπηκαν από servers του Oracle E-Business Suite (EBS) και αναρτήθηκαν σε dark web leak site της διαβόητης συμμορίας Clop. Το ιστορικό πανεπιστήμιο, που ιδρύθηκε το 1769 και είναι γνωστό για το πολυετές ερευνητικό του έργο, διαθέτει κεφάλαιο 9 δισ. δολαρίων και πάνω από 40 ακαδημαϊκά τμήματα, γεγονός που καθιστά την κυβερνοεπίθεση ακόμη πιο ανησυχητική λόγω της έκτασης και της στρατηγικής αξίας των δεδομένων που διαχειρίζεται.
Εκμετάλλευση Zero-Day για Μαζική Κλοπή Ευαίσθητων Αρχείων
Σύμφωνα με την επίσημη ανακοίνωση που κατατέθηκε στο γραφείο του Γενικού Εισαγγελέα του Μέιν, οι χάκερ αξιοποίησαν μια άγνωστη, μέχρι τότε, ευπάθεια zero-day στο Oracle EBS προκειμένου να αποσπάσουν δεδομένα που αφορούν τουλάχιστον 1.494 άτομα. Η πραγματική έκταση, ωστόσο, θεωρείται πολύ μεγαλύτερη, αφού το Dartmouth δεν έχει ακόμα καταθέσει πλήρη αναφορά στο New Hampshire, την πολιτεία στην οποία εδρεύει.
Δείτε επίσης: SitusAMC: Παραβίαση δεδομένων επηρεάζει πελάτες
Οι κυβερνοεγκληματίες φέρονται να είχαν πρόσβαση στους servers μεταξύ 9 και 12 Αυγούστου 2025, χρονικό διάστημα κατά το οποίο κατάφεραν να αντιγράψουν αρχεία με ονόματα, αριθμούς κοινωνικής ασφάλισης και πληροφορίες οικονομικών λογαριασμών.
Σε επιστολές προς τα θύματα, το πανεπιστήμιο αναφέρει πως η πλήρης ανάλυση των αρχείων ολοκληρώθηκε μόλις στις 30 Οκτωβρίου 2025, υποδηλώνοντας περίπλοκη και εκτεταμένη διερεύνηση για να εντοπιστούν όλα τα επηρεαζόμενα δεδομένα.
Σιωπή από το Dartmouth και Κλιμάκωση της Καμπάνιας Clop
Μέχρι στιγμής, το ίδρυμα δεν έχει δώσει σαφείς απαντήσεις για το αν η συμμορία Clop απαίτησε λύτρα ή για το συνολικό εύρος της παραβίασης. Η Clop, πάντως, ακολουθεί σταθερά το ίδιο μοτίβο: αντί να κρυπτογραφεί τα συστήματα, κλέβει δεδομένα και απειλεί με δημοσιοποίηση, ασκώντας πίεση στα θύματα να πληρώσουν.
Η επίθεση στο Dartmouth είναι μέρος μιας ευρύτερης διεθνούς εκστρατείας εκβιασμού, που βασίζεται στην ευπάθεια CVE-2025-61882 του Oracle EBS. Ο John Hultquist, επικεφαλής αναλυτής στο Google Threat Intelligence Group, εκτιμά ότι “δεκάδες οργανισμοί” έχουν ήδη παραβιαστεί.
Δείτε επίσης: Παραβίαση δεδομένων στο Πανεπιστήμιο Χάρβαρντ επηρεάζει αποφοίτους και δωρητές
Μεγάλα Ονόματα στη Λίστα Θυμάτων: Harvard, Washington Post, Logitech
Η ίδια zero-day χρησιμοποιήθηκε για επιθέσεις και σε άλλους κορυφαίους οργανισμούς, μεταξύ των οποίων:
- Πανεπιστήμιο Harvard
- The Washington Post
- Logitech
- GlobalLogic
- Envoy Air (θυγατρική της American Airlines)
Όλα τα κλεμμένα δεδομένα των οργανισμών αυτών έχουν πλέον διαρρεύσει δημόσια και κυκλοφορούν σε torrent δίκτυα, κλιμακώνοντας τον κίνδυνο δευτερογενών επιθέσεων, όπως identity theft και οικονομική απάτη.
Η συμμορία Clop έχει, επίσης, ιστορικό μαζικών κυβερνοεπιθέσεων σε πλατφόρμες μεταφοράς αρχείων όπως Accellion FTA, GoAnywhere MFT, Cleo και MOVEit Transfer – με την επίθεση στο MOVEit να επηρεάζει πάνω από 2.770 οργανισμούς παγκοσμίως. Δεν είναι τυχαίο ότι το Υπουργείο Εξωτερικών των ΗΠΑ προσφέρει 10 εκατομμύρια δολάρια για πληροφορίες που συνδέουν τη συμμορία με ξένη κυβέρνηση.
Δείτε επίσης: Cox Enterprises: Παραβίαση δεδομένων μέσω του Oracle EBS

Τα Πανεπιστήμια της Ivy League Υπό Πολιορκία στον Κυβερνοχώρο
Το περιστατικό στο Dartmouth δεν αποτελεί μεμονωμένο γεγονός. Τις τελευταίες εβδομάδες, κορυφαία πανεπιστήμια Ivy League – Harvard, Princeton και University of Pennsylvania – αποκάλυψαν εισβολές σε εσωτερικά συστήματα ανάπτυξης και διαχείρισης αποφοίτων. Σε αυτές τις επιθέσεις, χάκερ απέσπασαν προσωπικά στοιχεία φοιτητών, αποφοίτων, δωρητών και καθηγητών, ενισχύοντας το αφήγημα ότι τα ιδρύματα εκπαίδευσης έχουν γίνει ένας από τους πιο ευάλωτους και πολύτιμους στόχους.
Τι Σημαίνει Αυτή η Επίθεση για τον Χώρο της Εκπαίδευσης
Η παραβίαση στο Dartmouth College αναδεικνύει μια κρίσιμη αλήθεια: πανεπιστήμια με τεράστιους όγκους ευαίσθητων δεδομένων συχνά λειτουργούν με υποδομές που δεν έχουν σχεδιαστεί για να αντιμετωπίζουν εξελιγμένες κυβερνοαπειλές. Η αυξανόμενη εξάρτηση από εμπορικές πλατφόρμες λογισμικού, όπως το Oracle EBS, δημιουργεί αλυσιδωτές ευπάθειες, στις οποίες αρκεί μια zero-day για να παραβιαστούν δεκάδες οργανισμοί.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Η υπόθεση του Dartmouth πιθανόν να λειτουργήσει ως καταλύτης για πιο επιθετικές πολιτικές κυβερνοασφάλειας και αυστηρότερες επενδύσεις στον ακαδημαϊκό χώρο – ένας τομέας που εδώ και χρόνια αποτελεί χρυσορυχείο δεδομένων για τον κυβερνοεγκληματικό κόσμο.
Πηγή: www.bleepingcomputer.com
