

Η τηλεργασία έχει γίνει αναπόσπαστο κομμάτι της σύγχρονης επαγγελματικής καθημερινότητας, προσφέροντας ευελιξία και μειώνοντας την ανάγκη για φυσική παρουσία στο γραφείο. Ταυτόχρονα, όμως, μεταφέρει ένα σημαντικό μέρος της εταιρικής ασφάλειας έξω από τα παραδοσιακά όρια του οργανισμού. Ο υπολογιστής του εργαζομένου, το οικιακό Wi-Fi, οι εφαρμογές συνεργασίας και ακόμη και ένα προσωπικό USB μπορούν να αποτελέσουν σημεία εισόδου για κυβερνοεγκληματίες.
Η ασφαλής τηλεργασία δεν απαιτεί απαραίτητα ακριβές λύσεις. Απαιτεί κυρίως σωστή οργάνωση, σαφείς κανόνες και συνέπεια. Ακολουθούν πέντε βασικά βήματα που μπορούν να περιορίσουν σημαντικά τους κινδύνους.
Aσφαλής τηλεργασία σε 5 βήματα
1. Χρησιμοποίησε ξεχωριστή και ενημερωμένη συσκευή
Το πρώτο βήμα είναι να διαχωρίσεις, όσο είναι δυνατόν, την επαγγελματική από την προσωπική χρήση. Ένας εταιρικός υπολογιστής είναι προτιμότερος, καθώς μπορεί να διαθέτει κεντρική διαχείριση, antivirus, κρυπτογράφηση και πολιτικές ασφαλείας.
Δείτε επίσης: Πώς να καταλάβεις μέσα σε 30 δευτερόλεπτα αν ένα email είναι phishing
Το λειτουργικό σύστημα, ο browser και οι εφαρμογές πρέπει να ενημερώνονται τακτικά. Οι κυβερνοεγκληματίες εκμεταλλεύονται συχνά γνωστές ευπάθειες για τις οποίες υπάρχει ήδη διαθέσιμο patch, αλλά οι χρήστες δεν το έχουν εγκαταστήσει.
Παράλληλα, απόφυγε την εγκατάσταση άγνωστων εφαρμογών και μην απενεργοποιείς μηχανισμούς προστασίας μόνο και μόνο επειδή μια εφαρμογή ζητά κάτι τέτοιο.
2. Ασφάλισε το Wi-Fi του σπιτιού
Το οικιακό δίκτυο αποτελεί ουσιαστικά την πύλη προς το Internet για τις περισσότερες συσκευές σου. Βεβαιώσου ότι ο router χρησιμοποιεί ισχυρό, μοναδικό κωδικό πρόσβασης και σύγχρονη μέθοδο κρυπτογράφησης, όπως WPA2 ή WPA3.
Εξίσου σημαντικό είναι να αλλάξεις τον προεπιλεγμένο κωδικό διαχείρισης του router και να εγκαθιστάς τις διαθέσιμες ενημερώσεις firmware.
Κατά την τηλεργασία εκτός σπιτιού, ιδιαίτερη προσοχή χρειάζεται στα δημόσια Wi-Fi. Για ευαίσθητες εργασίες προτίμησε αξιόπιστο δίκτυο κινητής τηλεφωνίας ή εταιρικό VPN, εφόσον παρέχεται από τον οργανισμό σου.
3. Ενεργοποίησε MFA και χρησιμοποίησε ισχυρούς κωδικούς
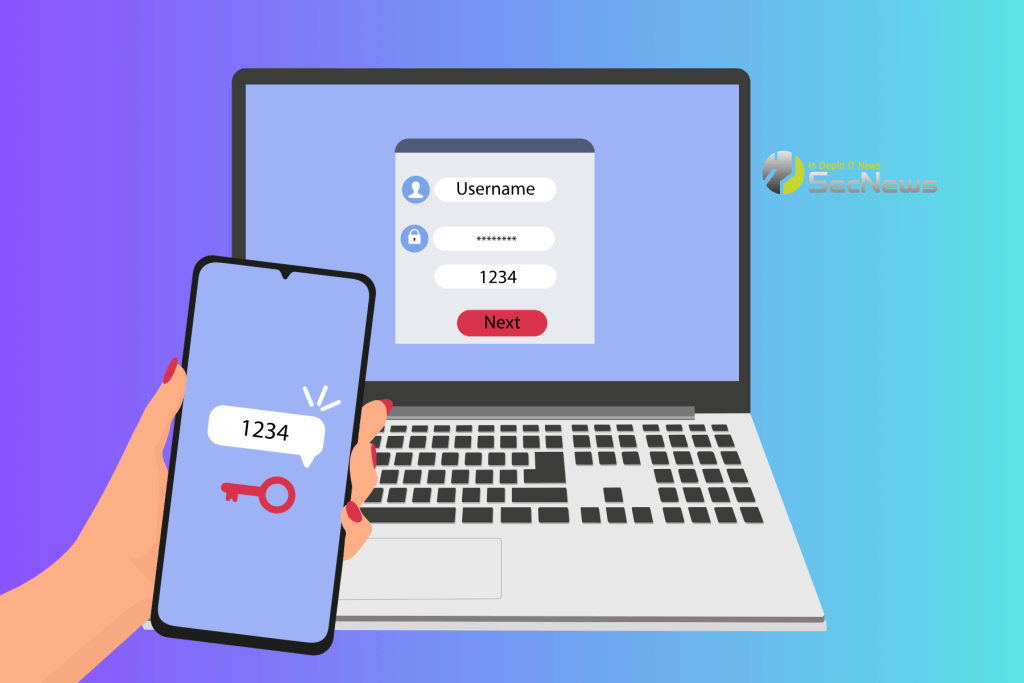
Ένας κλεμμένος κωδικός πρόσβασης δεν πρέπει να αρκεί για να αποκτήσει κάποιος πρόσβαση στους εταιρικούς λογαριασμούς. Η ενεργοποίηση πολυπαραγοντικού ελέγχου ταυτότητας (MFA) προσθέτει ένα επιπλέον επίπεδο προστασίας.
Χρησιμοποίησε διαφορετικούς, ισχυρούς κωδικούς για κάθε υπηρεσία και, όπου υποστηρίζεται, προτίμησε passkeys. Ένας password manager μπορεί να δημιουργεί και να αποθηκεύει μοναδικούς κωδικούς χωρίς να χρειάζεται να τους θυμάσαι όλους.
Δείτε επίσης: Τι να κάνεις αν σου κλέψουν το smartphone
4. Μάθε να αναγνωρίζεις τις επιθέσεις phishing
Η τεχνολογία δεν μπορεί να αντιμετωπίσει κάθε επίθεση. Πολλές παραβιάσεις ξεκινούν από ένα email, ένα μήνυμα ή έναν σύνδεσμο που φαίνεται απολύτως φυσιολογικός.
Πριν ανοίξεις έναν σύνδεσμο, έλεγξε προσεκτικά τον αποστολέα και τη διεύθυνση της ιστοσελίδας. Μην εισάγεις κωδικούς σε σελίδες στις οποίες έφτασες μέσω ύποπτου email και μην εγκαθιστάς λογισμικό επειδή ένα αναδυόμενο παράθυρο σε προτρέπει να το κάνεις.
Ιδιαίτερη προσοχή απαιτούν πλέον και οι επιθέσεις κοινωνικής μηχανικής με AI, καθώς τα μηνύματα μπορούν να είναι πολύ πιο πειστικά από ό,τι στο παρελθόν.
5. Δημιούργησε αντίγραφα ασφαλείας και σχέδιο αντίδρασης
Ακόμη και με ισχυρή προστασία, κανένα σύστημα δεν είναι απολύτως ασφαλές. Τα σημαντικά επαγγελματικά αρχεία πρέπει να αποθηκεύονται σε εγκεκριμένη εταιρική υπηρεσία και να δημιουργούνται τακτικά αντίγραφα ασφαλείας.
Εξίσου σημαντικό είναι να γνωρίζεις τι πρέπει να κάνεις σε περίπτωση περιστατικού. Αν υποψιαστείς ότι ο υπολογιστής σου έχει μολυνθεί, μην προσπαθήσεις να «κρύψεις» το πρόβλημα. Αποσύνδεσε τη συσκευή από το δίκτυο, εφόσον αυτό προβλέπεται από την εταιρική πολιτική, και ενημέρωσε άμεσα το αρμόδιο τμήμα IT ή ασφάλειας.
Δείτε επίσης: Πώς να ελέγξεις αν το Airbnb ή το ξενοδοχείο έχει ασφαλές Wi-Fi

Τηλεργασία: Η ασφάλεια ξεκινά από την καθημερινή συμπεριφορά
Η τηλεργασία δεν είναι από μόνη της επικίνδυνη. Γίνεται επικίνδυνη όταν οι συσκευές, οι λογαριασμοί και τα δεδομένα αντιμετωπίζονται με την ίδια χαλαρότητα που μπορεί να υπάρχει σε μια προσωπική συσκευή.
Με ενημερωμένο εξοπλισμό, ασφαλές δίκτυο, MFA, προσοχή στο phishing και αξιόπιστα backups, μπορείς να δημιουργήσεις ένα πολύ ισχυρότερο επίπεδο προστασίας. Το σημαντικότερο, όμως, είναι να αντιμετωπίζεις την κυβερνοασφάλεια ως καθημερινή διαδικασία και όχι ως κάτι που χρειάζεται να θυμηθείς μόνο όταν συμβεί ένα περιστατικό.
