

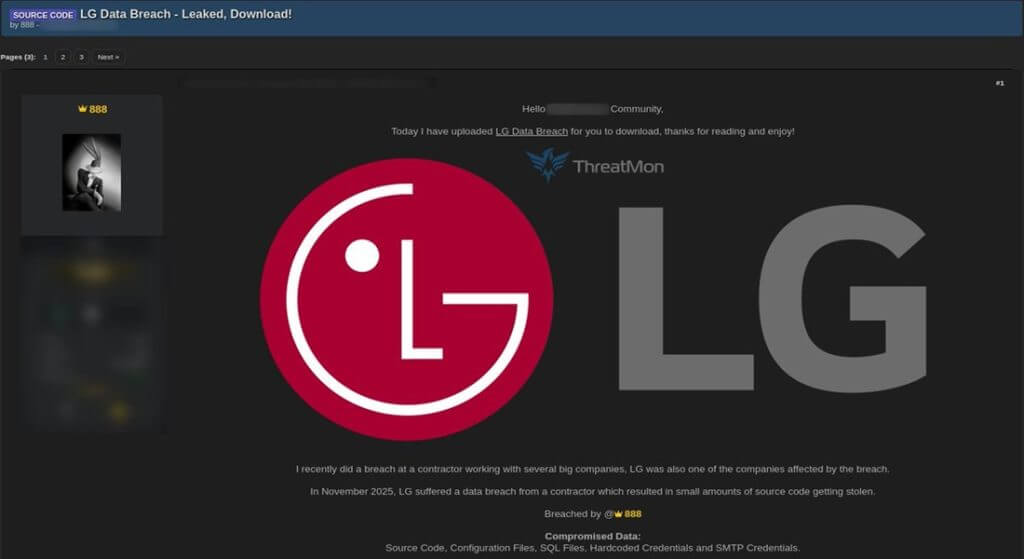
Στον κόσμο της κυβερνοασφάλειας, ένα νέο περιστατικό έρχεται να προστεθεί σε μια ήδη δύσκολη χρονιά: ένας απειλητικός παράγοντας που δρα με το ψευδώνυμο «888» φέρεται να δημοσιοποίησε κλεμμένα δεδομένα που ανήκουν στη LG Electronics. Το περιστατικό έγινε γνωστό στις 16 Νοεμβρίου 2025, προκαλώντας έντονη ανησυχία, καθώς περιλαμβάνει κρίσιμο υλικό.
Σύμφωνα με τις υπάρχουσες αναφορές, τα δεδομένα που έχουν διαρρεύσει περιλαμβάνουν source code, αρχεία ρυθμίσεων, βάσεις δεδομένων SQL αλλά και κωδικοποιημένα διαπιστευτήρια. Ιδιαίτερη ανησυχία προκαλεί η αποκάλυψη πληροφοριών SMTP διακομιστών, οι οποίοι αποτελούν βασικό κρίκο στις εσωτερικές επικοινωνίες της LG.
Η αποκάλυψη στο ThreatMon και η πιθανή ευπάθεια στην αλυσίδα εφοδιασμού
Η διαρροή έγινε γνωστή μέσα από ανάρτηση στο ThreatMon. Ο «888» φέρεται να ανέβασε δείγματα των δεδομένων για να αποδείξει την αυθεντικότητα της παραβίασης.
Δείτε επίσης: Το npm registry worm είναι ακόμα εκτός ελέγχου
Αν και το ίδιο το περιστατικό δεν φαίνεται να προήλθε από απευθείας επίθεση στα συστήματα της LG, οι αναφορές υποδεικνύουν ότι ο hacker απέκτησε πρόσβαση μέσω εργολάβου. Αυτό ενισχύει το ενδεχόμενο αδυναμιών στην αλυσίδα εφοδιασμού — μια από τις πιο επικίνδυνες μορφές επιθέσεων, καθώς συχνά περνούν απαρατήρητες μέχρι να είναι πολύ αργά.
Επικίνδυνα διαπιστευτήρια μέσα στον κώδικα
Η παρουσία κωδικοποιημένων hardcoded credentials στον πηγαίο κώδικα αποτελεί πρακτική που οι ειδικοί θεωρούν ιδιαίτερα επικίνδυνη. Μια τέτοια αμέλεια μπορεί να επιτρέψει σε εισβολείς να μεταμφιεστούν ως προσωπικό της LG ή να αποκτήσουν πρόσβαση σε συνδεδεμένες υπηρεσίες.
Τα διαπιστευτήρια SMTP ανοίγουν την πόρτα σε στοχευμένες εκστρατείες phishing, όπου οι κυβερνοεγκληματίες μπορούν να στέλνουν emails που μοιάζουν απόλυτα νόμιμα και να παραπλανούν συνεργάτες ή πελάτες της LG. Αυτού του τύπου οι επιθέσεις είναι από τις πιο αποτελεσματικές, καθώς αξιοποιούν την εμπιστοσύνη που ενέχει ένα εταιρικό email.
To προφίλ του “888”: Ένας γνωστός και επικίνδυνος δράστης
Ο «888» μόνο άγνωστος δεν είναι στον χώρο της κυβερνοεγκληματικότητας. Από το 2024, έχει στοχεύσει οργανισμούς υψηλού προφίλ, όπως η Microsoft, η BMW Hong Kong, η Decathlon και η Shell. Οι πρακτικές του περιλαμβάνουν την πώληση δεδομένων σε φόρουμ, τον εκβιασμό οργανισμών για λύτρα και τη συνεργασία με initial access brokers.
Δείτε επίσης: SpearSpecter: Η νέα καμπάνια κυβερνοκατασκοπείας της APT42
Παρότι για την περίπτωση της LG δεν έχει επιβεβαιωθεί απαίτηση λύτρων, τα δείγματα που έχουν δημοσιευθεί δείχνουν διαρροή ευαίσθητων δεδομένων — κάτι που μπορεί να υπονομεύσει την πνευματική ιδιοκτησία της εταιρείας σε προϊόντα όπως έξυπνες οικιακές συσκευές, τηλεοράσεις και IoT οικοσυστήματα.
Μια χρονιά γεμάτη κυβερνοεπιθέσεις για την LG
Η LG Electronics δεν έχει προχωρήσει ακόμα σε επίσημη ανακοίνωση, γεγονός που αφήνει κενά και ερωτήματα γύρω από το μέγεθος της παραβίασης. Το περιστατικό, ωστόσο, έρχεται σε συνέχεια μιας ήδη ταραχώδους χρονιάς: μόλις τον Οκτώβριο, ο τηλεπικοινωνιακός βραχίονας της εταιρείας, LG Uplus, επιβεβαίωσε μια ξεχωριστή παραβίαση που επηρέασε δεδομένα πελατών.
Ειδικοί ασφαλείας εκτιμούν ότι τα περιστατικά ενδέχεται να σχετίζονται μέσω κοινών ευπαθειών, όπως παραμελημένες ενημερώσεις ασφαλείας σε cloud υπηρεσίες ή σε εργαλεία τρίτων που ενσωματώνονται στις υποδομές της εταιρείας.
Οι πιθανές συνέπειες για την παγκόσμια αγορά IoT
Αν ο πηγαίος κώδικας των συσκευών της LG έχει όντως εκτεθεί, η ζημιά μπορεί να επεκταθεί πέρα από την εταιρεία, αγγίζοντας εκατομμύρια χρήστες παγκοσμίως. Οι συσκευές IoT βασίζονται σε firmware που, αν αποκαλυφθεί δημόσια, μπορεί να αποκαλύψει κενά ασφαλείας, επιτρέποντας επιθέσεις σε οικιακά δίκτυα.
Δείτε επίσης: Το RondoDox εκμεταλλεύεται ευάλωτους XWiki servers
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.

Οι ειδικοί προειδοποιούν ότι τέτοιου είδους διαρροές μπορούν να λειτουργήσουν ως «οδηγός χακαρίσματος» για επιτιθέμενους που αναζητούν τρόπους να παρακάμψουν την προστασία συνδεδεμένων συσκευών.
Η σημασία της άμεσης αντίδρασης
Καθώς η έρευνα βρίσκεται σε εξέλιξη, οι εταιρείες ασφαλείας καλούν οργανισμούς παγκοσμίως να σαρώνουν συστηματικά για εκτεθειμένα διαπιστευτήρια και να ανανεώνουν άμεσα κλειδιά πρόσβασης που δείχνουν ύποπτα. Η υπόθεση της LG υπενθυμίζει πόσο ευάλωτες είναι οι παγκόσμιες εφοδιαστικές αλυσίδες: μια απλή αμέλεια σε έναν εξωτερικό συνεργάτη μπορεί να εξελιχθεί σε κρίση για ολόκληρο τον οργανισμό.
Για την LG, το ζητούμενο τώρα είναι γρήγορη ενημέρωση, διαφάνεια και αποκατάσταση — προτού οι συνέπειες της διαρροής επεκταθούν ακόμη περισσότερο.
