

Ένα νέο Android malware με την ονομασία Crocodilus εξαπατά τους χρήστες, ώστε να παρέχουν το seed phrase τους για το crypto wallet τους.
Ερευνητές της ThreatFabric παρατήρησαν ότι αν και το Crocodilus είναι ένα νέο banking malware, διαθέτει πλήρως ανεπτυγμένες δυνατότητες για τον έλεγχο της παραβιασμένης συσκευής, τη συλλογή δεδομένων και τον τηλεχειρισμό.
Σύμφωνα με την έρευνα, το κακόβουλο λογισμικό διανέμεται μέσω ενός dropper, που παρακάμπτει τις προστασίες ασφαλείας του Android 13 και νεότερων εκδόσεων. Το dropper εγκαθιστά το malware Crocodilus, χωρίς να ενεργοποιεί το Play Protect, ενώ παράλληλα παρακάμπτει τους περιορισμούς Accessibility Service.
Δείτε επίσης: Το νέο malware RESURGE εκμεταλλεύεται ευπάθεια της Ivanti
Το Crocodilus ενσωματώνει, επίσης, social engineering για να κάνει τα θύματα να δώσουν το seed phrase του crypto wallet τους. Αυτό επιτυγχάνεται μέσω ενός screen overlay που προειδοποιεί τους χρήστες να “δημιουργήσουν αντίγραφα ασφαλείας του κλειδιού του πορτοφολιού τους, στις ρυθμίσεις εντός 12 ωρών“. Αν δεν το κάνουν, κινδυνεύουν να χάσουν την πρόσβαση στο πορτοφόλι τους, σύμφωνα με την προειδοποίηση.
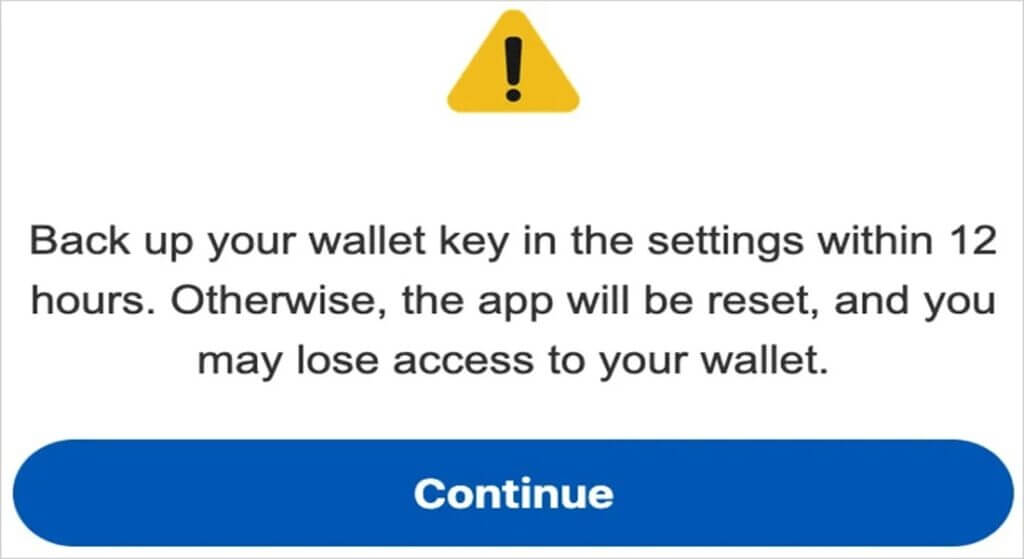
“Αυτό το τέχνασμα social engineering καθοδηγεί το θύμα να πλοηγηθεί στο seed phrase του (κλειδί πορτοφολιού), επιτρέποντας στο Crocodilus malware να συλλέξει το κείμενο χρησιμοποιώντας το Accessibility Logger του“, εξηγεί η ThreatFabric.
“Με αυτές τις πληροφορίες, οι επιτιθέμενοι μπορούν να πάρουν τον πλήρη έλεγχο του πορτοφολιού και να το αδειάσουν“, λένε οι ερευνητές.
Στις πρώτες επιθέσεις, το malware Crocodilus στόχευε κυρίως χρήστες στην Τουρκία και την Ισπανία. Επιπλέον, το κακόβουλο λογισμικό φέρεται να είναι τουρκικής προέλευσης.
Δείτε επίσης: CoffeeLoader malware: Μάθετε τα πάντα για τη νέα απειλή
Δεν είναι σαφές πώς συμβαίνει η αρχική μόλυνση, αλλά συνήθως, τα θύματα εξαπατώνται και κατεβάζουν droppers μέσω κακόβουλων ιστότοπων, ψεύτικων προωθήσεων (σε μέσα κοινωνικής δικτύωσης ή SMS) και καταστημάτων εφαρμογών τρίτων.
Κατά την εκκίνηση, το Crocodilus malware αποκτά πρόσβαση στην Υπηρεσία Προσβασιμότητας, για να ξεκλειδώνει την πρόσβαση στο περιεχόμενο της οθόνης, να εκτελεί χειρονομίες πλοήγησης και να παρακολουθεί τις εκκινήσεις εφαρμογών.
Όταν το θύμα ανοίγει μια στοχευμένη εφαρμογή τράπεζας ή crypto wallet, το Crocodilus εμφανίζει μια ψεύτικη σελίδα, πάνω από την πραγματική εφαρμογή, για να υποκλέψει τα διαπιστευτήρια του λογαριασμού του θύματος.
Σύμφωνα με τους ερευνητές, το bot component του κακόβουλου λογισμικού υποστηρίζει ένα σύνολο 23 εντολών που μπορεί να εκτελέσει στη συσκευή. Μερικές από τις πιο σημαντικές, είναι:
- Ενεργοποίηση προώθησης κλήσεων
- Άνοιγμα μιας συγκεκριμένης εφαρμογής
- Δημοσίευση μιας ειδοποίησης push
- Αποστολή SMS σε όλες τις επαφές ή έναν καθορισμένο αριθμό
- Λήψη μηνυμάτων SMS
- Αίτηση για δικαιώματα διαχειριστή συσκευής
- Μαύρισμα οθόνης
- Οθόνη κλειδώματος
- Να γίνει ο προεπιλεγμένος διαχειριστής SMS
Το κακόβουλο λογισμικό προσφέρει επίσης λειτουργία απομακρυσμένης πρόσβασης (RAT), η οποία επιτρέπει στους χειριστές του να πατούν την οθόνη, να πλοηγούνται στη διεπαφή χρήστη, να εκτελούν swipe gestures και πολλά άλλα.
🔒 Προστατέψτε την ιδιωτικότητά σας με Proton VPN
Ελβετικό VPN από τους δημιουργούς του Proton Mail — αυστηρή πολιτική no-logs, ισχυρή κρυπτογράφηση και ενσωματωμένο NetShield που μπλοκάρει διαφημίσεις, trackers & malware.
- ✔ No-logs, με έδρα την Ελβετία (εκτός 14-Eyes)
- ✔ NetShield: φραγή διαφημίσεων, trackers & κακόβουλων domains
- ✔ Καλύπτει όλες τις συσκευές — δωρεάν έκδοση διαθέσιμη
Ο σύνδεσμος είναι συνεργατικός (affiliate) — το SecNews ενδέχεται να λάβει προμήθεια χωρίς επιπλέον κόστος για εσάς. Δεν επηρεάζει την ανεξαρτησία της αρθρογραφίας μας.
Υπάρχει επίσης μια αποκλειστική εντολή RAT για τη λήψη screenshots από την εφαρμογή Google Authenticator και τη λήψη κωδικών πρόσβασης μίας χρήσης.
Δείτε επίσης: FBI: Ψεύτικα εργαλεία μετατροπής εγγράφων διαδίδουν malware
Κατά την εκτέλεση αυτών των ενεργειών, οι χειριστές του Crocodilus malware μπορούν να μαυρίσουν την οθόνη και να θέσουν σε σίγαση τη συσκευή για να κρύψουν τη δραστηριότητα από το θύμα.
Συνιστάται στους χρήστες Android να αποφεύγουν τη λήψη APK εκτός του Google Play και να διασφαλίζουν ότι το Play Protect είναι πάντα ενεργό στις συσκευές τους. Πρέπει πάντα να επιβεβαιώνετε την αυθεντικότητα μιας εφαρμογής πριν την εγκατάσταση. Αυτό μπορεί να γίνει ελέγχοντας τον προγραμματιστή και τα σχόλια των χρηστών.
Απαραίτητη είναι και η χρήση αξιόπιστων λογισμικών ασφαλείας και η τακτική ενημέρωση του λειτουργικού συστήματος και των εφαρμογών.
Πηγή: www.bleepingcomputer.com
